

















Gestionar cinco marcas distintas en diez canales no es solo un reto de colaboración: es un reto de perímetro de seguridad. Cuando tu ritmo de publicación sube, el riesgo de tuitear desde la marca equivocada o de que un recurso compartido se filtre entre entornos de clientes crece de forma exponencial. Si tu plataforma no está pensada para imponer límites firmes entre esas marcas desde el principio, tu equipo está jugando a un peligroso "no le des a ese botón". Todos hemos pasado por ahí: con el cursor sobre el botón de Publicar, sudando por si tenemos la cuenta correcta seleccionada. Esa ansiedad constante y soterrada de que puedes volcar un borrador en el canal equivocado es un factor de desgaste silencioso. La verdad es que la arquitectura de "todo compartido" es la receta del desastre profesional. La seguridad multimarca de verdad no nace de los ajustes para compartir con el equipo, sino del aislamiento arquitectónico a nivel de espacio de trabajo.
Lo que tienen que resolver las mejores herramientas
Casi todas las plataformas venden la colaboración en equipo como la solución operativa definitiva. En realidad, para un equipo que gestiona varias marcas, colaborar sin un aislamiento sólido es un riesgo de seguridad enorme. Cuando operas a escala, necesitas que tu software sea una barrera de protección, no solo un lienzo en blanco.
Aquí es donde fallan la mayoría de las herramientas genéricas: dan por hecho que cada miembro del equipo debe ver todas las marcas, todos los recursos y todos los informes. Tratan los permisos como un añadido sobre una base de datos plana y compartida. Tú necesitas una plataforma que trate el Espacio de trabajo como un límite firme e inamovible para los datos, los recursos y los permisos.
Error habitual: fiarte de etiquetas a nivel de usuario para esconder recursos de otros equipos. Si un miembro del equipo puede navegar por la biblioteca multimedia global, tus límites de marca ya están rotos.
Comprobación de precios de Mydrop, septiembre de 2026: los planes de pago de entrada de las ocho herramientas que más se comparan con Mydrop van desde $6 por canal (Buffer) y $25 al mes (Later) hasta $99 por usuario (Hootsuite) y $79 por asiento (Sprout Social), según lo indicado en la página de precios de cada proveedor. Mydrop es gratis para empezar y luego $19 al mes en tarifa plana, no por asiento. Tabla completa en las páginas de comparación de Mydrop.
En Mydrop lo vemos constantemente: los equipos que más sufren son los que pelean con su propio software para mantener los recursos separados. Para cortar las filtraciones accidentales y poner orden en el caos, tu plataforma tiene que cubrir estas cuatro áreas:
| Función | Qué debería hacer de verdad | Por qué importa |
|---|---|---|
| Contenerización de datos | Todos los recursos, borradores y analíticas deben estar acotados a un ID de espacio de trabajo concreto. | Evita filtraciones de datos entre marcas a nivel de base de datos. |
| Granularidad de permisos | El acceso por rol debe resolverse dentro del contexto de un espacio de trabajo activo. | Asegura que cada persona solo toca las marcas que tiene autorizadas. |
| Fricción operativa | La interfaz debe obligar a un cambio consciente al saltar entre distintos clientes o unidades. | Elimina los errores de publicar en la marca equivocada por fatiga de la interfaz. |
| Salvaguardas para acciones destructivas | Borrar un espacio de trabajo o una unidad de cliente debe requerir permisos y ser irreversible. | Protege de borrados masivos accidentales en entornos de producción de clientes. |
Cuando das servicio a miles de usuarios en cientos de perfiles, esto no es opcional: es la base. Si tu herramienta no contiene tus espacios de trabajo, seguramente estés trabajando más de la cuenta, auditando una y otra vez permisos que deberían estar bloqueados por defecto. Las mejores herramientas no te piden que tengas cuidado: hacen que sea imposible ser imprudente.
Dónde empiezan a fallar las herramientas básicas
Si tu plataforma trata a cada miembro del equipo como administrador global, ya estás operando con un desastre de "filtración de datos" a punto de estallar. Hemos visto este patrón miles de veces: una plataforma deja que todo el mundo en la cuenta vea cada recurso, cada borrador y cada canal, sin importar a qué marca apoya realmente.
Esta es la verdad incómoda de las plataformas de "todo compartido": seguramente se construyeron para un equipo de una sola marca y luego le pegaron la "gestión de usuarios" con cinta adhesiva.
Eso lleva a un caos operativo muy concreto. Acabas con:
- Recursos desperdigados: tus diseñadores de agencia suben un gráfico para el Cliente A, pero está en una biblioteca global de la que el social media del Cliente B puede tirar por error.
- El pánico del "canal equivocado": como la plataforma no impone contenedores estrictos por marca, alguien que salta entre marcas está a un solo desplegable mal pulsado de publicar un borrador para la audiencia equivocada.
- Permisos inflados: acabas dando derechos de "Administrador" solo para que la gente haga su trabajo diario, simplemente porque el sistema de permisos no es lo bastante detallado para limitarlos a los recursos de una marca concreta.
Casi todos los equipos asumen que esto es el precio de hacer negocios. No lo es. Es un fallo de diseño. Si tienes que confiar en que tu equipo "tenga cuidado" para evitar un tuit que dañe a una marca, no has resuelto el problema: solo has añadido más deuda de coordinación a su día.
Los criterios de compra que importan
Cuando estés listo para dejar atrás el flujo de trabajo de "esperemos que nada salga mal", necesitas buscar aislamiento arquitectónico. No buscas solo "carpetas": necesitas una plataforma que trate el entorno de cada marca como un contenedor inamovible.
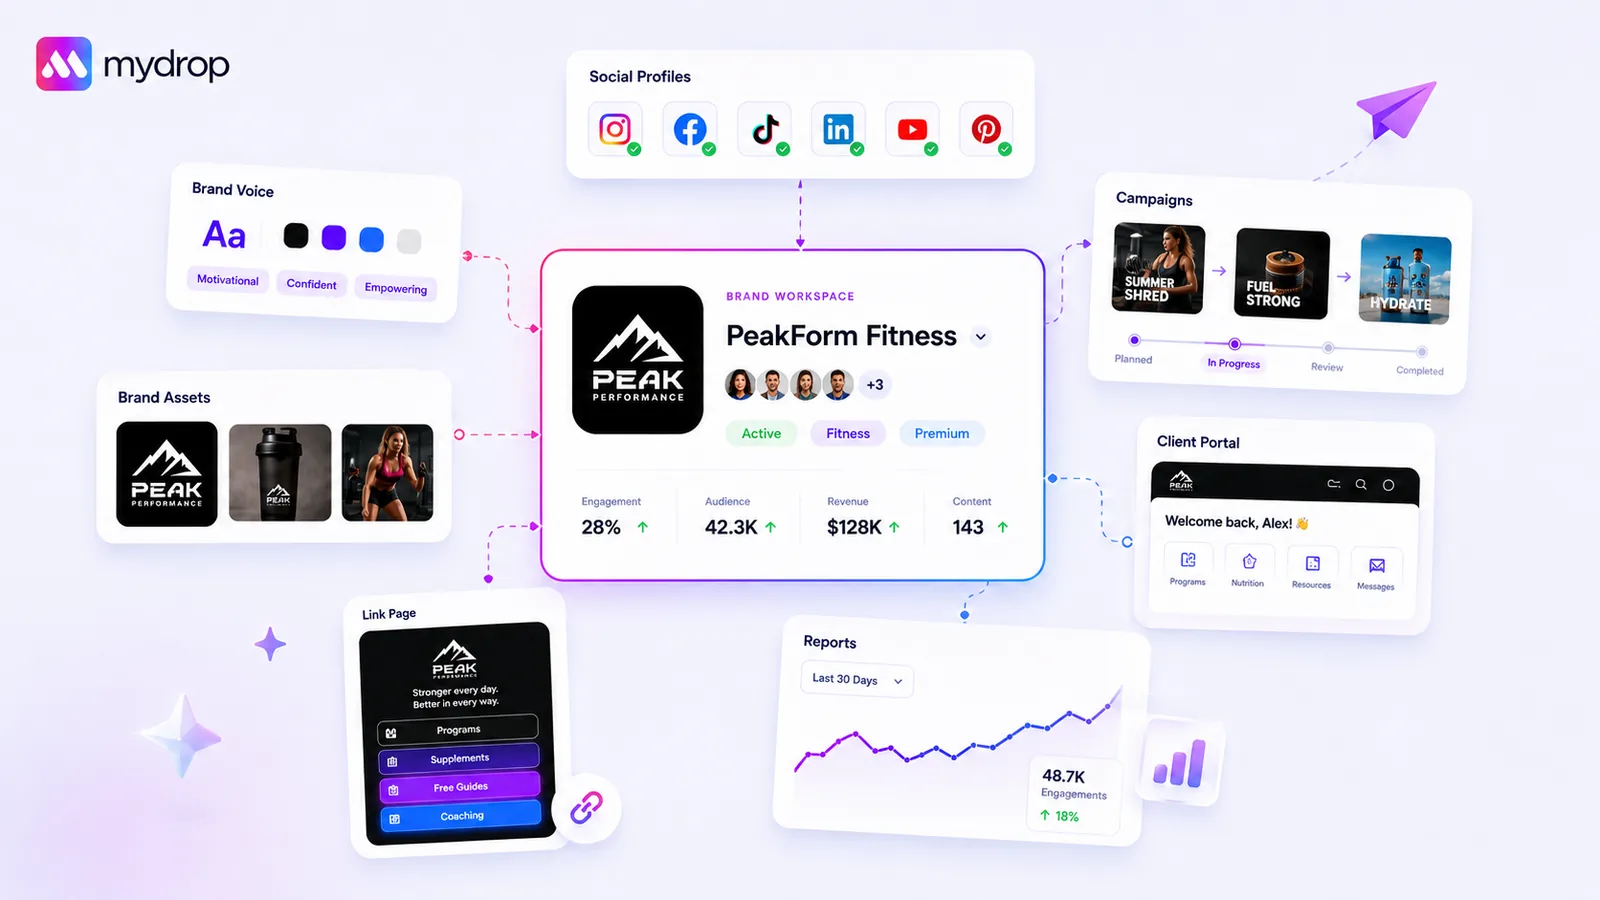
En Mydrop lo abordamos usando los Espacios de trabajo como contenedores firmes que marcan el límite de seguridad. Cuando un usuario está en un espacio de trabajo concreto, sencillamente no puede ver datos ni recursos de otro. El sistema aísla la facturación, los miembros del equipo y los datos del producto a ese nivel de contenedor.
Si estás evaluando herramientas, usa esta tarjeta de evaluación para puntuar tu configuración actual.
La tarjeta de evaluación de seguridad multimarca
| Capacidad | Comportamiento de una herramienta básica | Lista para empresas (nivel Mydrop) |
|---|---|---|
| Aislamiento de datos | Cubo global para todas las marcas | Contenedor acotado por espacio de trabajo |
| Control de acceso | Roles planos de "Administrador vs. Usuario" | Permisos detallados por espacio de trabajo |
| Seguridad de recursos | Visibles para todos los miembros | Bloqueados al contexto del espacio de trabajo activo |
| Publicación cruzada accidental | Riesgo alto; entorno compartido | Límite firme; específico de cada contexto |
| Fricción operativa | Alta; hace falta limpiar a mano | Baja; el alcance se aplica solo |
Regla de operador: si la función de "Espacio de trabajo" de una plataforma es solo una etiqueta para una carpeta compartida y no restringe de forma explícita quién ve qué datos, no es una solución multimarca de nivel empresarial. Es solo otra vista del mismo cubo que gotea.
Cuando busques tu próxima plataforma, hazle esta pregunta al proveedor: "Si invito a un consultor para que trabaje solo en la Marca A, ¿hay algún escenario en el que pueda ver recursos, informes o detalles de programación de la Marca B?".
Si empiezan a hablar de "ajustes de equipo complejos" o "vistas personalizadas", sal corriendo. Una plataforma segura debería darte un "no" simple y rotundo.
El objetivo es eliminar la posibilidad de errores entre marcas a nivel de software. Cuando tus herramientas se encargan del trabajo pesado de la seguridad, tu equipo puede centrarse en la estrategia de verdad, no en comprobar dos veces si está a punto de tuitear para el cliente equivocado. Recuerda: la ansiedad profesional es un factor de desgaste silencioso. Quítasela de encima a tu equipo eligiendo una plataforma que imponga de verdad los límites que necesita para estar tranquilo.
Cómo ayuda Mydrop con este flujo de trabajo
En Mydrop hemos comprobado que la forma más eficaz de manejar la complejidad multimarca es tratar cada espacio de trabajo como una caja fuerte con paredes firmes. Cuando gestionas decenas de canales, no puedes confiar en la "disciplina administrativa" ni en comprobaciones manuales para que los recursos de tus marcas no se filtren. Necesitas una arquitectura que haga físicamente imposible mezclar datos de clientes, porque la propia plataforma los separa de raíz.
En Mydrop, cada objeto central (tus colecciones de productos, la facturación, las listas de miembros y los ajustes del equipo) está estrictamente acotado a su propio workspaceId. Cuando un usuario pasa del entorno de un cliente de agencia a un proyecto interno de marca, no está cambiando un filtro: está cambiando todo su contexto de autorización. Ese aislamiento arquitectónico es lo que evita el tuit catastrófico "en la marca equivocada". La plataforma sencillamente no sabe que existen los recursos de la "Marca A" cuando estás operando dentro de la "Marca B".
Lo diseñamos con unos cuantos principios pensados para quien está al mando:
- Cambio de contexto que se queda: la aplicación recuerda el último espacio de trabajo activo de cada usuario, así que al entrar aterrizas directamente en el entorno correcto.
- Acciones con permisos: como el acceso de los miembros está vinculado de forma explícita al espacio de trabajo, puedes dar con total tranquilidad permisos de publicación completos a perfiles junior en un entorno y limitarlos a solo lectura en otro.
- Facturación y cuotas por contenedor: nunca tienes que preocuparte de que el volumen de publicación de una marca consuma por accidente la cuota o el presupuesto de otra.
Esta configuración elimina la ansiedad silenciosa y constante del "¿estoy trabajando en el sitio correcto?". Lo sabes porque la interfaz solo te muestra lo que pertenece a ese límite concreto y aislado.
Comprobación antes de decidir: si tu plataforma deja que un usuario vea recursos de todas las marcas por defecto, no has construido un flujo de trabajo multimarca: has construido una filtración de datos a punto de ocurrir.
Una lista de preselección sencilla
Antes de comprometerte con una plataforma, pásala por esta auditoría de cuatro pilares. Si una herramienta falla en más de una de estas comprobaciones, sigue buscando.
| Pilar | Requisito | Por qué importa |
|---|---|---|
| Aislamiento de recursos | ¿Están los recursos de cada marca estrictamente separados por espacio de trabajo? | Evita que el trabajo creativo se mezcle por accidente. |
| Granularidad de permisos | ¿Puedes definir roles de miembro únicos por espacio de trabajo? | Asegura que cada persona solo accede a lo que necesita para ese cliente concreto. |
| Fricción operativa | ¿Cambiar de espacio de trabajo lleva más de un clic? | Una fricción alta hace que los usuarios se queden en el espacio equivocado. |
| Salvaguardas para acciones destructivas | ¿Los borrados requieren permisos y están acotados? | Evita que un usuario descuidado arrase con datos de otras marcas. |
Ojo: muchos equipos evalúan las plataformas por la cantidad de funciones que tienen, en lugar de por lo bien separadas que están esas funciones. Una función solo es un recurso valioso si está contenida.
Conclusión
Casi ningún equipo tiene un problema de contenido. Tiene un problema de deuda de coordinación. La presión por publicar más sin perder el control solo va a ir a más, y no vas a arreglar problemas arquitectónicos de fondo con más reuniones ni con mejores hojas de cálculo.
Necesitas una plataforma que trate los límites de tus marcas como algo sagrado. Da igual si estás escalando una agencia o gestionando una gran cartera interna: la configuración de espacios de trabajo adecuada no solo te hace ir más rápido, también te da la confianza profesional de que todo está exactamente donde debe estar.
Si ahora mismo te pasas los viernes por la tarde comprobando permisos o preocupándote por si los recursos correctos están en la carpeta de borradores correcta, es hora de dejar de parchear tu flujo de trabajo actual y empezar a mejorar tu infraestructura. Unos espacios de trabajo seguros y aislados no son una función de lujo. Son el requisito mínimo para mantener la cabeza en su sitio cuando trabajas a escala.
 Reseña en Google
 Reseña en Trustpilot
 Product Hunt comment





