

















Пять брендов на десяти каналах: это не просто задача на слаженность команды, это вопрос защищённого периметра. Чем быстрее вы публикуете, тем выше риск, что твит уйдёт не в тот бренд или общий материал утечёт в среду другого клиента. И риск растёт не по дням, а по часам. Если платформа изначально не умеет выстраивать жёсткие границы между брендами, ваша команда играет в опасную игру «только не нажми не туда». Знакомо? Все мы зависали над кнопкой «Опубликовать», обливаясь потом от мысли, тот ли аккаунт выбран. Это тихое, фоновое напряжение, что черновик случайно улетит не в тот канал, незаметно выматывает и ведёт к выгоранию. Правда в том, что архитектура «всё общее для всех» это прямой путь к профессиональной катастрофе. Настоящая безопасность в мультибренде рождается не из настроек общего доступа, а из архитектурной изоляции на уровне рабочего пространства.
Что должны уметь лучшие инструменты
Большинство платформ подают командную работу как универсальное решение для бизнеса. Но для команды, которая ведёт несколько брендов, совместная работа без надёжной изоляции это огромная угроза безопасности. Когда вы работаете на масштабе, софт должен быть страховкой, а не просто холстом для творчества.
Вот где ломаются почти все универсальные инструменты: они считают, что каждый участник команды должен видеть каждый бренд, каждый материал и каждый отчёт. Права доступа для них что-то вторичное, надстройка над общей плоской базой данных. Вам нужна платформа, где рабочее пространство это жёсткая, неизменяемая граница для данных, материалов и прав.
Частая ошибка: прятать материалы от других команд с помощью меток на уровне пользователя. Если участник команды может открыть общую медиатеку, границы брендов у вас уже сломаны.
Проверка цен Mydrop, сентябрь 2026: стартовые платные тарифы восьми инструментов, которые чаще всего сравнивают с Mydrop, варьируются от $6 за канал (Buffer) и $25 в месяц (Later) до $99 за пользователя (Hootsuite) и $79 за место (Sprout Social) — по данным страниц с ценами каждого вендора. Mydrop можно начать бесплатно, далее $19 в месяц фиксированно, а не за место. Полная таблица на страницах сравнения Mydrop.
В Mydrop мы видим это постоянно: сильнее всех мучаются те команды, которые борются с собственным софтом, пытаясь разделить материалы. Чтобы остановить случайные утечки и разгрести хаос, платформа должна закрывать четыре вещи:
| Возможность | Что она должна делать на самом деле | Почему это важно |
|---|---|---|
| Контейнеризация данных | Все материалы, черновики и аналитика должны быть привязаны к конкретному ID рабочего пространства. | Не даёт данным перетекать между брендами на уровне базы данных. |
| Гибкость прав | Доступ по ролям должен работать в контексте активного рабочего пространства. | Гарантирует, что участники влияют только на те бренды, которыми им разрешено управлять. |
| Операционные трения | Интерфейс должен заставлять осознанно переключаться между разными клиентами или подразделениями. | Убирает ошибки публикации не в тот бренд из-за усталости от интерфейса. |
| Защита от разрушительных действий | Удаление рабочего пространства или клиентского подразделения должно требовать прав и быть необратимым. | Защищает от случайного массового удаления рабочих сред клиентов. |
Когда вы обслуживаете тысячи пользователей на сотнях профилей, это не опция, это фундамент. Если инструмент не изолирует рабочие пространства в контейнеры, вы наверняка работаете больше, чем нужно, и постоянно проверяете права, которые должны быть закрыты по умолчанию. Лучшие инструменты не просят вас быть осторожными, они делают безрассудство невозможным.
Где начинают ломаться базовые инструменты
Если платформа считает каждого участника команды глобальным админом, вы уже работаете с катастрофой «утечки данных», которая только ждёт своего часа. Мы видели этот сценарий тысячи раз: платформа разрешает всем в аккаунте видеть каждый материал, каждый черновик и каждый канал, независимо от того, какой бренд человек на самом деле ведёт.
Вот неудобная правда о платформах «всё общее»: скорее всего, их строили для команды одного бренда, а «управление пользователями» прикрутили потом.
Отсюда особый вид операционного хаоса. В итоге вы получаете:
- Разрастание материалов: дизайнеры агентства загружают графику для клиента A, а она лежит в общей библиотеке, откуда менеджер соцсетей клиента B может случайно её вытащить.
- Панику «не тот канал»: платформа не держит строгих контейнеров для каждого бренда, поэтому участнику команды, который переключается между брендами, достаточно один раз ошибиться в выпадающем списке, чтобы черновик ушёл не той аудитории.
- Раздувание прав: вы выдаёте людям права «Администратора» просто чтобы они могли делать свою ежедневную работу, потому что система прав недостаточно гибкая, чтобы ограничить их материалами одного конкретного бренда.
Большинство команд считают, что такова цена ведения дел. Это не так. Это провал проектирования. Если вам приходится полагаться на то, что команда «будет осторожна», чтобы не запостить твит во вред бренду, вы проблему не решили, вы просто добавили людям лишней согласовательной нагрузки.
Критерии выбора, которые действительно важны
Когда вы готовы уйти от процесса «надеюсь, ничего не случится», ищите архитектурную изоляцию. Вам нужны не просто «папки», а платформа, которая считает среду бренда неизменяемым контейнером.
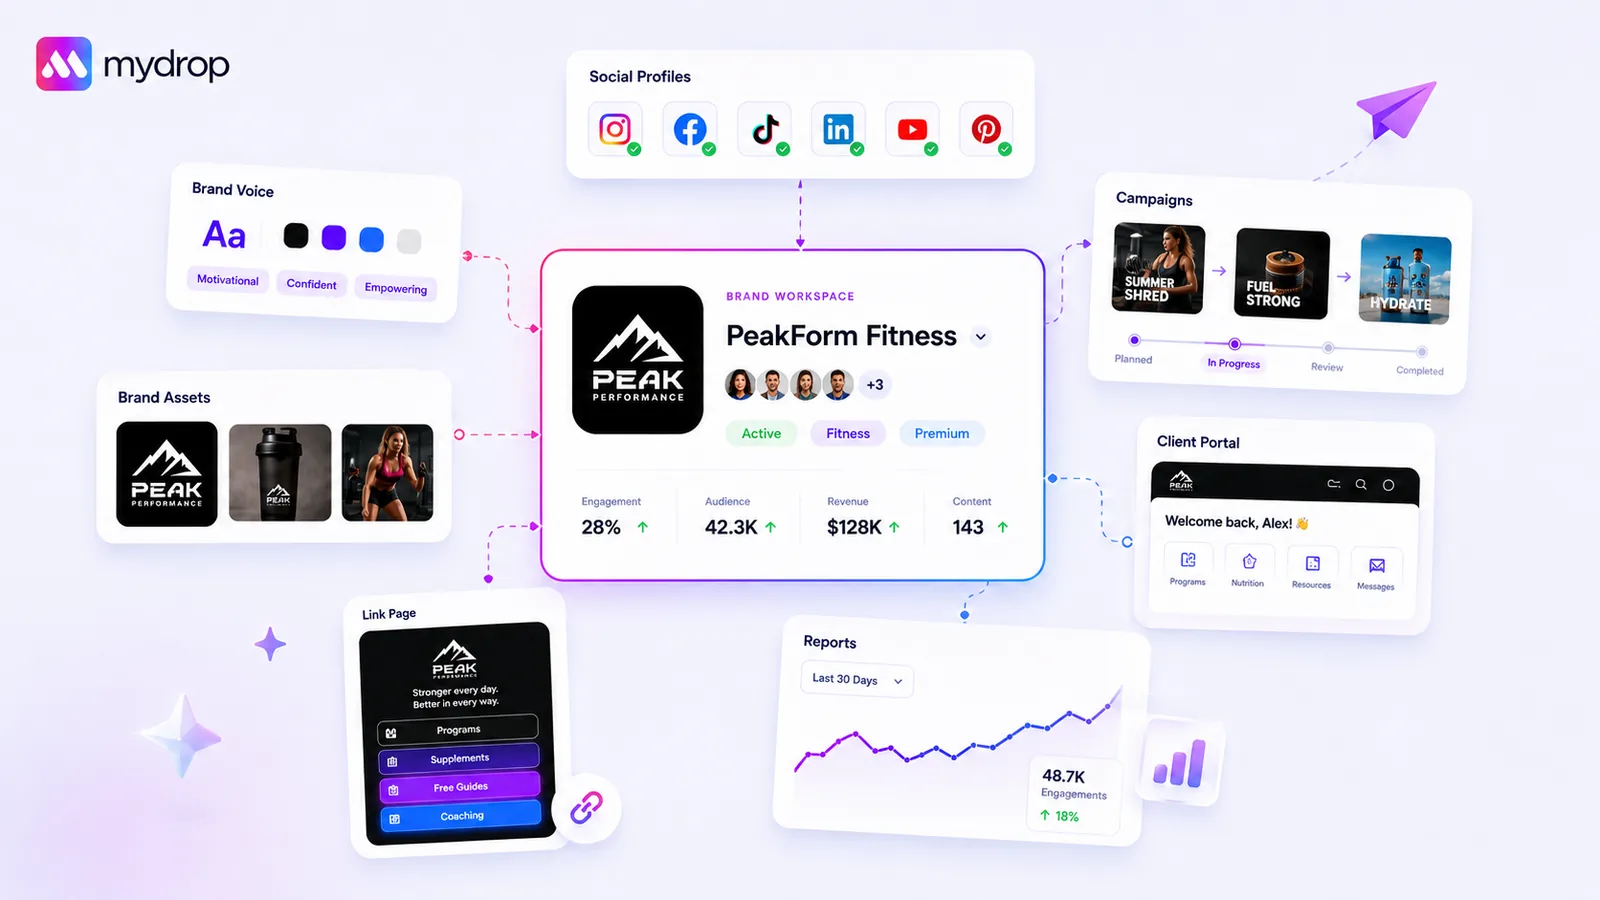
В Mydrop мы идём к этому через рабочие пространства как жёсткие контейнеры с границами безопасности. Когда пользователь находится в конкретном рабочем пространстве, он просто не может видеть данные или материалы из другого. Система изолирует оплату, участников команды и данные продукта на уровне этого контейнера.
Если вы сравниваете инструменты, оцените текущую настройку по этой таблице.
Оценочная таблица безопасности в мультибренде
| Возможность | Поведение базового инструмента | Готово для крупного бизнеса (уровень Mydrop) |
|---|---|---|
| Изоляция данных | Общий бакет для всех брендов | Контейнер в рамках рабочего пространства |
| Контроль доступа | Плоские роли «Админ или Пользователь» | Гибкие права для каждого рабочего пространства |
| Безопасность материалов | Видны всем участникам | Закрыты контекстом активного рабочего пространства |
| Случайный кросс-постинг | Высокий риск; общая среда | Жёсткая граница; привязка к контексту |
| Операционные трения | Высокие; нужна ручная уборка | Низкие; границы соблюдаются автоматически |
Правило практика: если функция «Рабочее пространство» в платформе это просто ярлык для общей папки и она не ограничивает явно, кто какие данные видит, это не решение для мультибренда корпоративного уровня. Это просто другой вид всё того же дырявого ведра.
Когда будете выбирать следующую платформу, задайте вендору вопрос: «Если я приглашу подрядчика работать только с брендом A, есть ли хоть один сценарий, где он увидит материалы, отчёты или расписание публикаций бренда B?»
Если в ответ начнут говорить про «сложные настройки команд» или «кастомные представления», бегите. Безопасная платформа должна дать простое и однозначное «Нет».
Цель в том, чтобы исключить саму возможность ошибок между брендами на уровне софта. Когда инструменты берут безопасность на себя, команда занимается стратегией, а не перепроверяет, не собирается ли она запостить не тому клиенту. Помните: профессиональная тревога незаметно выматывает и ведёт к выгоранию. Снимите её с команды, выбрав платформу, которая действительно держит границы, нужные для спокойной работы.
Как Mydrop поддерживает этот процесс
В Mydrop мы убедились: самый надёжный способ справиться со сложностью мультибренда это относиться к каждому рабочему пространству как к хранилищу за глухими стенами. Когда у вас десятки каналов, нельзя полагаться на «административную дисциплину» или ручные проверки, чтобы материалы бренда не утекали. Нужна архитектура, где перепутать данные клиентов физически невозможно, потому что платформа сама разделяет их в самом основании.
В Mydrop каждый ключевой объект (подборки продуктов, оплата, состав участников и настройки команды) строго привязан к своему workspaceId. Когда пользователь переключается из среды клиента агентства на внутренний проект бренда, он меняет не просто фильтр, а весь свой контекст доступа. Именно эта архитектурная изоляция предотвращает катастрофический твит «не в тот бренд». Платформа просто не знает, что материалы «Бренда A» существуют, пока вы работаете внутри «Бренда B».
Мы строили это по нескольким принципам, где на первом месте удобство практика:
- Переключение контекста, которое запоминается: приложение помнит последнее активное рабочее пространство каждого пользователя, поэтому при входе вы сразу попадаете в нужную среду.
- Действия под защитой прав: доступ участников явно привязан к рабочему пространству, так что вы спокойно даёте младшим сотрудникам полные права на публикации в одной среде и оставляете только чтение в другой.
- Оплата и лимиты в контейнерах: вам не нужно переживать, что объём публикаций одного бренда случайно съест лимит или бюджет, выделенный другому.
Такая схема снимает тихую, постоянную тревогу «я вообще в том месте работаю?». Вы знаете, что в том, потому что интерфейс показывает только то, что принадлежит этой конкретной изолированной границе.
Проверка решения: если платформа по умолчанию показывает пользователю материалы всех брендов, вы построили не процесс для мультибренда, а утечку данных, которая только ждёт своего часа.
Короткий чек-лист для шорт-листа
Прежде чем остановиться на платформе, прогоните её через этот аудит из четырёх опор. Если инструмент проваливает больше одной проверки, ищите дальше.
| Опора | Требование | Почему это важно |
|---|---|---|
| Изоляция материалов | Строго ли разделены материалы брендов по рабочим пространствам? | Не даёт творческой работе случайно смешаться между брендами. |
| Гибкость прав | Можно ли задать уникальные роли участников для каждого рабочего пространства? | Гарантирует, что сотрудники видят только то, что нужно для конкретного клиента. |
| Операционные трения | Переключение рабочих пространств занимает больше одного клика? | Высокие трения заставляют людей оставаться не в том рабочем пространстве. |
| Защита от разрушительных действий | Удаление требует прав и ограничено рамками? | Не даёт недобросовестному пользователю снести данные других брендов. |
Осторожно: многие команды оценивают платформы по количеству функций, а не по тому, насколько хорошо эти функции разделены. Функция становится преимуществом, только если она в контейнере.
Заключение
У большинства команд проблема не в контенте. Проблема в согласовательной нагрузке. Давление «публикуй больше, но не теряй контроль» будет только расти, и фундаментальные архитектурные проблемы не решить лишними встречами или таблицами получше.
Вам нужна платформа, для которой границы ваших брендов святы. Растите ли вы агентство или ведёте огромный внутренний портфель, правильная настройка рабочих пространств не просто ускоряет работу: она даёт профессиональную уверенность, что всё лежит ровно там, где должно.
Если вы прямо сейчас тратите пятничные вечера на перепроверку прав или переживаете, те ли материалы в той папке с черновиками, хватит латать текущий процесс, пора обновить инфраструктуру. Безопасные изолированные рабочие пространства это не роскошь. Это базовая необходимость, чтобы сохранять рассудок на масштабе.
 Отзыв в Google
 Отзыв в Trustpilot
 Product Hunt comment





