

















Fünf eigenständige Brands über zehn Kanäle zu managen ist nicht nur eine Frage der Zusammenarbeit, sondern eine Frage der Sicherheitsgrenzen. Je schneller du veröffentlichst, desto stärker wächst das Risiko, dass ein Tweet in der falschen Brand landet oder ein geteiltes Asset in die Umgebung eines anderen Kunden durchsickert. Zieht deine Plattform nicht von Anfang an harte Grenzen zwischen den Brands, spielt dein Team ein gefährliches Spiel: „bloß nicht daneben klicken“. Wir kennen das alle: die Maus über dem Publish-Button, die Stirn feucht, die Frage im Kopf, ob wirklich das richtige Konto ausgewählt ist. Diese ständige, leise Anspannung, versehentlich einen Entwurf in den falschen Kanal zu schieben, ist ein Burnout-Faktor, über den kaum jemand spricht. Die Wahrheit ist: Die Architektur „alles wird geteilt“ ist ein Rezept für ein professionelles Desaster. Echte Multi-Brand-Sicherheit kommt nicht aus Team-Sharing-Einstellungen, sondern aus architektonischer Isolation auf Workspace-Ebene.
Was die besten Tools leisten müssen
Die meisten Plattformen vermarkten Team-Zusammenarbeit als die ultimative operative Lösung. Für ein Team, das mehrere Brands managt, ist Zusammenarbeit ohne starke Isolation in Wahrheit ein massives Sicherheitsrisiko. Wenn du im großen Stil unterwegs bist, muss deine Software eine Leitplanke sein, nicht nur eine Leinwand.
Genau hier scheitern die meisten Standard-Tools: Sie gehen davon aus, dass jedes Teammitglied jede Brand, jedes Asset und jeden Report sehen sollte. Berechtigungen behandeln sie wie ein nachträgliches Detail über einer flachen, geteilten Datenbank. Du brauchst eine Plattform, die den Workspace als harte, unveränderliche Grenze für Daten, Assets und Berechtigungen begreift.
Häufiger Fehler: Assets vor anderen Teams verstecken zu wollen, indem du sie mit Tags auf Nutzerebene versiehst. Wenn ein Teammitglied die globale Medienbibliothek durchstöbern kann, sind deine Brand-Grenzen längst gefallen.
Mydrop-Preischeck, September 2026: Die Einstiegs-Bezahlpläne der acht Tools, die am häufigsten mit Mydrop verglichen werden, reichen von $6 pro Kanal (Buffer) und $25 pro Monat (Later) bis zu $99 pro Nutzer (Hootsuite) und $79 pro Seat (Sprout Social), laut den Preisseiten der jeweiligen Anbieter. Mydrop ist kostenlos zum Start, danach $19 pro Monat pauschal, nicht pro Seat. Vollständige Tabelle auf Mydrops Vergleichsseiten.
Bei Mydrop sehen wir das ständig: Am meisten kämpfen die Teams, die gegen ihre eigene Software ankämpfen müssen, um Assets getrennt zu halten. Damit die versehentlichen Leaks aufhören und das Chaos übersichtlich wird, muss deine Plattform diese vier Bereiche abdecken:
| Feature | Was es wirklich können muss | Warum es zählt |
|---|---|---|
| Daten-Containerisierung | Alle Assets, Entwürfe und Analytics müssen an eine bestimmte Workspace-ID gebunden sein. | Verhindert Datenlecks zwischen Brands direkt auf Datenbankebene. |
| Feine Berechtigungen | Rollenbasierter Zugriff muss im Kontext eines aktiven Workspace greifen. | Stellt sicher, dass Stakeholder nur die Brands beeinflussen, für die sie freigegeben sind. |
| Operative Reibung | Die UI muss einen bewussten Wechsel erzwingen, wenn du zwischen Kunden oder Units springst. | Schließt Fehler beim Veröffentlichen in der falschen Brand aus, die durch UI-Müdigkeit entstehen. |
| Schutz vor Löschungen | Das Löschen eines Workspace oder einer Kunden-Unit muss an Berechtigungen gebunden und unumkehrbar sein. | Schützt vor versehentlichem Massenlöschen von Kunden-Produktivumgebungen. |
Wenn du Tausende Nutzer über Hunderte Profile hinweg betreust, ist das kein Nice-to-have, sondern das Fundament. Wenn dein Tool deine Workspaces nicht containerisiert, arbeitest du wahrscheinlich härter als nötig und prüfst ständig Berechtigungen nach, die standardmäßig gesperrt sein sollten. Die besten Tools verlangen nicht von dir, vorsichtig zu sein. Sie machen Leichtsinn unmöglich.
Wo einfache Tools an ihre Grenzen stoßen
Wenn deine Plattform jedes Teammitglied als globalen Admin behandelt, hast du schon jetzt ein Datenleck-Desaster in Wartestellung. Wir haben dieses Muster tausendfach gesehen: Eine Plattform erlaubt jedem im Account, jedes Asset, jeden Entwurf und jeden Kanal zu sehen, egal welche Brand die Person tatsächlich betreut.
Die unbequeme Wahrheit über „alles wird geteilt“-Plattformen: Sie wurden vermutlich für ein einzelnes Brand-Team gebaut, und das „User Management“ wurde später drangeklatscht.
Das führt zu einem ganz eigenen operativen Chaos. Am Ende hast du:
- Asset-Wildwuchs: Deine Agentur-Designer laden eine Grafik für Kunde A hoch, aber sie liegt in einer globalen Bibliothek, aus der der Social-Manager von Kunde B sie versehentlich rausziehen kann.
- Die Panik vor dem falschen Kanal: Weil die Plattform keine strikten Container pro Brand erzwingt, ist ein Teammitglied, das zwischen Brands wechselt, nur einen falschen Klick im Dropdown davon entfernt, einen Entwurf an das falsche Publikum zu veröffentlichen.
- Berechtigungs-Ballast: Am Ende gibst du Leuten „Admin“-Rechte, nur damit sie ihre tägliche Arbeit machen können, einfach weil das Berechtigungssystem der Plattform nicht fein genug ist, um sie auf die Assets von einer bestimmten Brand zu beschränken.
Die meisten Teams halten das für den Preis des Geschäfts. Ist es nicht. Es ist ein Designfehler. Wenn du dich darauf verlassen musst, dass dein Team „vorsichtig ist“, um einen brandschädigenden Tweet zu vermeiden, hast du das Problem nicht gelöst, sondern deinem Tag nur mehr Koordinationsschuld hinzugefügt.
Die Kaufkriterien, auf die es ankommt
Wenn du den Workflow „hoffentlich geht nichts schief“ hinter dir lassen willst, brauchst du architektonische Isolation. Du suchst nicht einfach nur „Ordner“, sondern eine Plattform, die eine Brand-Umgebung als unveränderlichen Container behandelt.
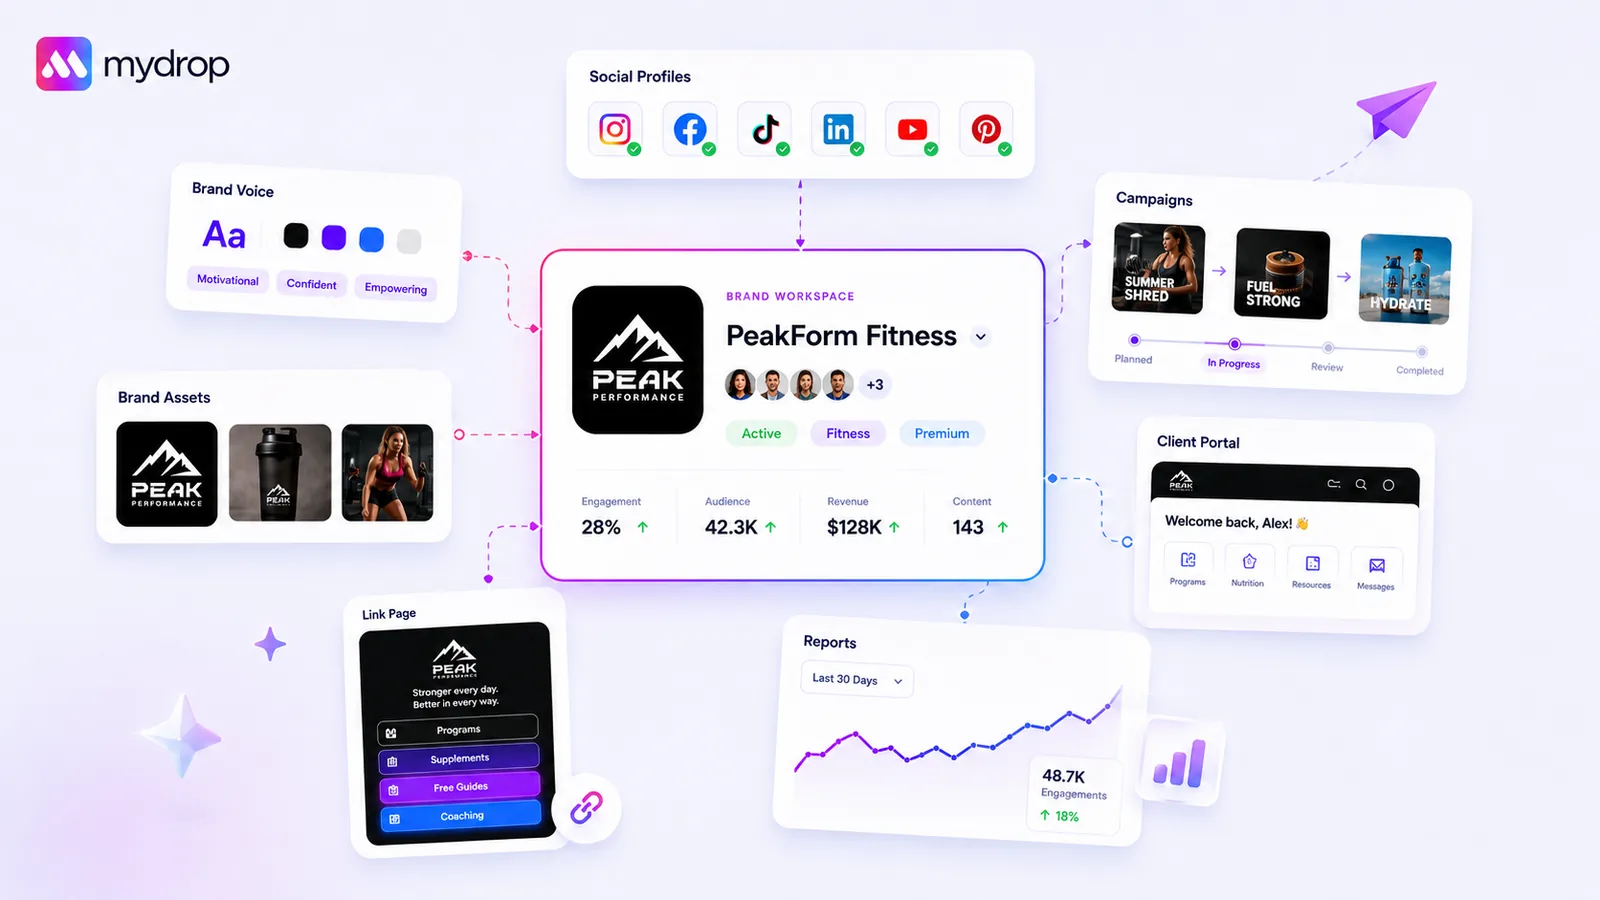
Bei Mydrop machen wir das, indem Workspaces als harte Container für Sicherheitsgrenzen dienen. Wenn ein Nutzer in einem bestimmten Workspace ist, kann er Daten oder Assets aus einem anderen schlicht nicht sehen. Das System isoliert Abrechnung, Teammitglieder und Produktdaten auf dieser Container-Ebene.
Wenn du Tools vergleichst, nimm diese Scorecard, um dein aktuelles Setup zu bewerten.
Die Multi-Brand-Security-Scorecard
| Fähigkeit | Verhalten einfacher Tools | Enterprise-ready (Mydrop-Niveau) |
|---|---|---|
| Datenisolation | Globaler Bucket für alle Brands | Workspace-gebundener Container |
| Zugriffskontrolle | Flache Rollen „Admin vs. User“ | Feine Berechtigungen pro Workspace |
| Asset-Sicherheit | Für alle Mitglieder sichtbar | An den aktiven Workspace-Kontext gebunden |
| Versehentlicher Cross-Post | Hohes Risiko, geteilte Umgebung | Harte Grenze, kontextspezifisch |
| Operative Reibung | Hoch, manuelles Aufräumen nötig | Niedrig, automatische Durchsetzung der Grenzen |
Operator-Regel: Wenn das „Workspace“-Feature einer Plattform nur ein Label für einen geteilten Ordner ist und nicht ausdrücklich einschränkt, wer welche Daten sieht, ist es keine enterprise-taugliche Multi-Brand-Lösung. Es ist nur eine andere Ansicht desselben undichten Eimers.
Wenn du deine nächste Plattform suchst, frag den Anbieter genau das: „Wenn ich einen Freelancer einlade, der nur an Brand A arbeitet, gibt es irgendein Szenario, in dem er Assets, Reports oder Planungsdetails von Brand B sehen kann?“
Wenn er dann von „komplexen Team-Einstellungen“ oder „individuellen Ansichten“ anfängt, lauf. Eine sichere Plattform gibt dir ein einfaches, eindeutiges „Nein“.
Das Ziel ist, die Möglichkeit von Fehlern zwischen Brands auf Software-Ebene zu beseitigen. Wenn deine Tools die Schwerstarbeit der Sicherheit übernehmen, kann sich dein Team auf die eigentliche Strategie konzentrieren, statt zu prüfen, ob es gleich an den falschen Kunden tweetet. Denk dran: Professionelle Anspannung ist ein stiller Burnout-Faktor. Nimm sie deinem Team ab, indem du eine Plattform wählst, die die Grenzen, die es für seine Sicherheit braucht, wirklich durchsetzt.
So unterstützt Mydrop diesen Workflow
Bei Mydrop haben wir festgestellt: Der effektivste Weg, mit Multi-Brand-Komplexität umzugehen, ist, jeden Workspace als fest ummauerten Tresor zu behandeln. Wenn du Dutzende Kanäle managst, kannst du dich nicht auf „administrative Disziplin“ oder manuelle Checks verlassen, damit deine Brand-Assets nicht durchsickern. Du brauchst eine Architektur, die es physisch unmöglich macht, Kundendaten zu verwechseln, weil die Plattform sie schon an der Wurzel trennt.
In Mydrop ist jedes zentrale Objekt, deine Produkt-Sammlungen, die Abrechnung, die Mitgliederlisten und die Team-Einstellungen, strikt an die eigene workspaceId gebunden. Wenn ein Nutzer von der Umgebung eines Agenturkunden zu einem internen Brand-Projekt wechselt, ändert er nicht nur einen Filter, er wechselt seinen gesamten Autorisierungskontext. Genau diese architektonische Isolation verhindert den katastrophalen „falsche Brand“-Tweet. Die Plattform weiß schlicht nicht, dass Assets von „Brand A“ existieren, während du dich in „Brand B“ bewegst.
Wir haben das nach ein paar Operator-first-Prinzipien gebaut:
- Kontextwechsel, der bleibt: Die Anwendung merkt sich für jeden Nutzer den zuletzt aktiven Workspace. Beim Login landest du sofort in der richtigen Umgebung.
- Aktionen nur mit Berechtigung: Weil der Mitglieder-Zugriff ausdrücklich dem Workspace zugeordnet ist, kannst du Junior-Teammitgliedern in einer Umgebung bedenkenlos volle Posting-Rechte geben und sie in einer anderen auf Lesezugriff beschränken.
- Containerisierte Abrechnung und Kontingente: Du musst dir nie Sorgen machen, dass das Publishing-Volumen einer Brand versehentlich das Kontingent oder Budget einer anderen aufbraucht.
Dieses Setup nimmt die stille, dauernde Sorge „Arbeite ich gerade am richtigen Ort?“ Du weißt, dass du es tust, weil die UI dir nur zeigt, was zu dieser bestimmten, isolierten Grenze gehört.
Entscheidungs-Check: Wenn deine Plattform einem Nutzer standardmäßig Assets aller Brands zeigt, hast du keinen Multi-Brand-Workflow gebaut, sondern ein Datenleck in Wartestellung.
Eine einfache Checkliste für deine Auswahl
Bevor du dich für eine Plattform entscheidest, schick sie durch diesen Vier-Säulen-Check. Wenn ein Tool mehr als eine dieser Prüfungen nicht besteht, such weiter.
| Säule | Anforderung | Warum es zählt |
|---|---|---|
| Asset-Isolation | Sind Brand-Assets strikt nach Workspace getrennt? | Verhindert, dass sich kreative Arbeit versehentlich vermischt. |
| Feine Berechtigungen | Kannst du pro Workspace eigene Mitgliederrollen festlegen? | Stellt sicher, dass Mitarbeiter nur auf das zugreifen, was sie für diesen Kunden brauchen. |
| Operative Reibung | Dauert der Wechsel zwischen Workspaces mehr als einen Klick? | Hohe Reibung führt dazu, dass Nutzer im falschen Workspace bleiben. |
| Schutz vor Löschungen | Sind Löschungen an Berechtigungen gebunden und begrenzt? | Verhindert, dass ein einzelner Nutzer Daten in anderen Brands auslöscht. |
Aufgepasst: Viele Teams bewerten Plattformen danach, wie viele Features sie haben, statt danach, wie gut diese Features getrennt sind. Ein Feature ist nur dann ein Asset, wenn es in einem Container steckt.
Fazit
Die meisten Teams haben kein Content-Problem. Sie haben ein Problem mit Koordinationsschuld. Der Druck, mehr zu veröffentlichen, ohne die Kontrolle zu verlieren, wird nur zunehmen, und grundlegende Architekturprobleme löst du nicht mit mehr Meetings oder besseren Tabellen.
Du brauchst eine Plattform, die deine Brand-Grenzen als heilig behandelt. Ob du eine Agentur skalierst oder ein riesiges internes Portfolio managst: Das richtige Workspace-Setup macht dich nicht nur schneller, es gibt dir auch die professionelle Sicherheit, dass alles genau da ist, wo es hingehört.
Wenn du deine Freitagnachmittage gerade damit verbringst, Berechtigungen doppelt zu prüfen oder dich zu sorgen, ob die richtigen Assets im richtigen Entwurfsordner liegen, dann ist es Zeit, deinen aktuellen Workflow nicht länger zu flicken, sondern deine Infrastruktur upzugraden. Sichere, isolierte Workspaces sind kein Luxus-Feature. Sie sind die Grundvoraussetzung, um im großen Stil den Kopf frei zu behalten.
 Google-Bewertung
 Trustpilot-Bewertung
 Product Hunt comment





