

















إدارة خمسة براندات عبر عشرة قنوات ليست مجرد تحدٍ في التعاون، بل تحدٍ في حدود الأمان. فكلما زادت سرعة نشرك، تضاعف خطر تغريدة من البراند الخطأ أو تسرب أصل مشترك بين بيئات العملاء. وإذا لم تكن منصتك مبنية من الأساس لتفرض حدوداً صارمة بين هذه البراندات، ففريقك يلعب لعبة خطيرة اسمها "لا تضغط هذا الزر". كلنا مررنا بها: تقف أمام زر النشر وقلبك يخفق، تتأكد هل اخترت الحساب الصحيح. هذا القلق الخفيف المستمر من أن تسقط مسودة في القناة الخطأ عامل استنزاف صامت. والحقيقة أن بنية "كل شيء مشترك" وصفة جاهزة لكارثة مهنية. الأمان الحقيقي لتعدد البراندات لا يأتي من إعدادات المشاركة بين الفريق، بل يعتمد على عزل معماري على مستوى مساحة العمل.
ما يجب أن تتقنه أفضل الأدوات
معظم المنصات تسوّق التعاون بين الفريق كأنه الحل التشغيلي الأمثل. لكن في الواقع، لفريق يدير عدة براندات، التعاون بلا عزل قوي خطر أمني كبير. وعندما تعمل على نطاق واسع، تحتاج برنامجك أن يكون حاجز حماية، لا مجرد لوحة رسم.
وهنا تفشل معظم الأدوات العامة: تفترض أن كل عضو في الفريق يجب أن يرى كل براند وكل أصل وكل تقرير. وتتعامل مع الصلاحيات كفكرة لاحقة فوق قاعدة بيانات مسطحة ومشتركة. أنت تحتاج منصة تعتبر مساحة العمل حداً صارماً وغير قابل للتجاوز للبيانات والأصول والصلاحيات.
خطأ شائع: الاعتماد على وسوم على مستوى المستخدم لإخفاء الأصول عن الفرق الأخرى. إذا كان بإمكان عضو الفريق تصفح مكتبة الوسائط العامة، فحدود براندك مكسورة من الأساس.
مراجعة أسعار Mydrop، سبتمبر 2026: تتراوح الخطط المدفوعة الأساسية للأدوات الثماني الأكثر مقارنة مع Mydrop من $6 لكل قناة (Buffer) و$25 شهريًا (Later) إلى $99 لكل مستخدم (Hootsuite) و$79 لكل مقعد (Sprout Social)، وفقًا لصفحة الأسعار لكل مزوّد. Mydrop مجاني للبدء، ثم $19 شهريًا بسعر ثابت، وليس لكل مقعد. الجدول الكامل على صفحات المقارنة في Mydrop.
في Mydrop نرى هذا باستمرار: الفرق التي تعاني أكثر من غيرها هي التي تصارع برنامجها الخاص لتبقي الأصول منفصلة. لإيقاف التسريبات غير المقصودة وترتيب الفوضى، تحتاج منصتك إلى تغطية هذه المجالات الأربعة:
| الميزة | ما يجب أن تفعله فعلاً | لماذا تهم |
|---|---|---|
| احتواء البيانات | كل الأصول والمسودات والتحليلات يجب أن تكون مرتبطة بمعرّف مساحة عمل محددة. | يمنع تسرب البيانات بين البراندات على مستوى قاعدة البيانات. |
| دقة الصلاحيات | الوصول حسب الدور يجب أن يُحدد داخل سياق مساحة العمل النشطة. | يضمن أن كل صاحب مصلحة يؤثر فقط في البراندات المصرح له بإدارتها. |
| الاحتكاك التشغيلي | يجب أن تفرض الواجهة تبديلاً واعياً عند التنقل بين عملاء أو وحدات مختلفة. | يلغي أخطاء النشر في البراند الخطأ الناتجة عن إجهاد الواجهة. |
| ضمانات الحذف | حذف مساحة عمل أو وحدة عميل يجب أن يكون مقيداً بالصلاحيات وغير قابل للتراجع. | يحمي من الحذف الجماعي غير المقصود لبيئات إنتاج العملاء. |
عندما تدعم آلاف المستخدمين عبر مئات الملفات، هذا ليس خياراً إضافياً، بل الأساس. وإذا كانت أداتك لا تحتوي مساحات عملك، فأنت على الأرجح تعمل بجهد أكبر من اللازم، تدقق صلاحيات كان يجب أن تكون مقفلة افتراضياً. أفضل الأدوات لا تطلب منك أن تكون حذراً فقط، بل تجعل التهور مستحيلاً.
أين تبدأ الأدوات الأساسية في الانهيار
إذا كانت منصتك تعامل كل عضو في الفريق كمسؤول عام، فأنت تعمل أصلاً بكارثة "تسرب بيانات" تنتظر الحدوث. رأينا هذا النمط آلاف المرات: منصة تسمح لكل من في الحساب برؤية كل أصل وكل مسودة وكل قناة، بغض النظر عن البراند الذي يدعمه فعلاً.
والحقيقة المحرجة عن منصات "كل شيء مشترك": أنها على الأرجح بُنيت لفريق براند واحد، ثم أُضيفت إليها "إدارة المستخدمين" لاحقاً على عجل.
وهذا يقود إلى نوع معين من الفوضى التشغيلية. ينتهي بك الأمر إلى:
- انتشار الأصول: مصممو وكالتك يرفعون تصميماً للعميل أ، لكنه موجود في مكتبة عامة يستطيع مدير سوشيال ميديا العميل ب سحبه بالخطأ.
- ذعر "القناة الخطأ": لأن المنصة لا تفرض حاويات صارمة لكل براند، فعضو الفريق الذي يتنقل بين البراندات على بُعد ضغطة قائمة منسدلة خاطئة من نشر مسودة لجمهور غير مقصود.
- تضخم الصلاحيات: تنتهي بمنح الناس صلاحيات "مسؤول" فقط ليؤدوا عملهم اليومي، لمجرد أن نظام الصلاحيات في المنصة ليس دقيقاً بما يكفي لتقييدهم بأصول براند واحد بعينه.
معظم الفرق تفترض أن هذا مجرد تكلفة طبيعية للعمل. وهو ليس كذلك. إنه فشل في التصميم. وإذا كنت مضطراً للاعتماد على "حذر" فريقك لتجنب تغريدة تضر البراند، فأنت لم تحل المشكلة، بل أضفت مزيداً من أعباء التنسيق إلى يومهم.
معايير الشراء التي تهم
عندما تكون مستعداً للابتعاد عن سير عمل "نتمنى ألا يحدث خطأ"، تحتاج إلى البحث عن العزل المعماري. أنت لا تبحث عن "مجلدات" فقط، بل تحتاج منصة تعتبر بيئة البراند حاوية غير قابلة للتجاوز.
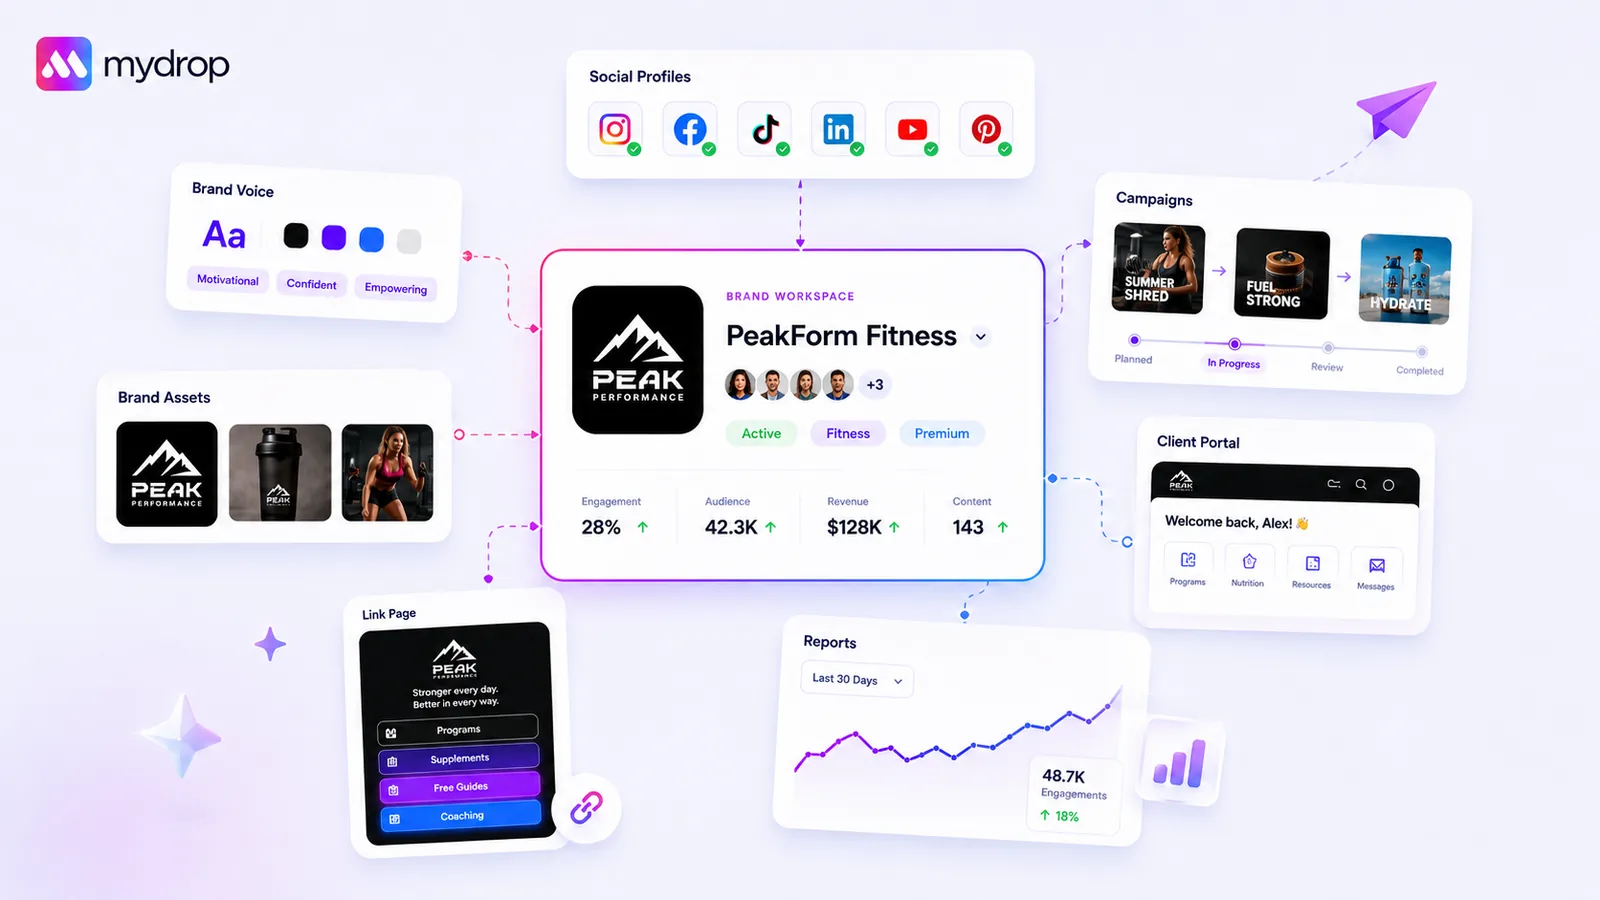
في Mydrop نتعامل مع هذا باعتبار مساحات العمل حاويات صارمة تحدّد حدود الأمان. فعندما يكون المستخدم داخل مساحة عمل معينة، لا يستطيع ببساطة رؤية بيانات أو أصول من مساحة أخرى. ويعزل النظام الفواتير وأعضاء الفريق وبيانات المنتج على مستوى تلك الحاوية.
إذا كنت تقيّم أدوات، استخدم بطاقة التقييم هذه لقياس إعدادك الحالي.
بطاقة تقييم أمان تعدد البراندات
| القدرة | سلوك الأداة الأساسية | جاهز للمؤسسات (بمستوى Mydrop) |
|---|---|---|
| عزل البيانات | حاوية عامة لكل البراندات | حاوية مرتبطة بمساحة العمل |
| التحكم في الوصول | أدوار مسطحة "مسؤول أو مستخدم" | صلاحيات دقيقة لكل مساحة عمل |
| أمان الأصول | مرئية لكل الأعضاء | مقفلة على سياق مساحة العمل النشطة |
| النشر الخاطئ بين البراندات | خطر مرتفع، بيئة مشتركة | حد صارم، خاص بالسياق |
| الاحتكاك التشغيلي | مرتفع، يحتاج تنظيفاً يدوياً | منخفض، تطبيق تلقائي للنطاق |
قاعدة للمشغّل: إذا كانت ميزة "مساحة العمل" في منصة ما مجرد اسم لمجلد مشترك ولا تقيّد صراحة من يرى أي بيانات، فهي ليست حلاً مؤسسياً لتعدد البراندات. إنها مجرد عرض مختلف للدلو المثقوب نفسه.
عندما تبحث عن منصتك التالية، اسأل المزوّد: "إذا دعوت مستشاراً ليعمل على البراند أ فقط، هل هناك أي سيناريو يستطيع فيه رؤية أصول البراند ب أو تقاريره أو تفاصيل جدولته؟"
إذا بدأ يتحدث عن "إعدادات فريق معقدة" أو "عروض مخصصة"، فابتعد. المنصة الآمنة يجب أن تعطيك جواباً واحداً واضحاً وحاسماً: "لا".
الهدف هو إلغاء احتمال الأخطاء بين البراندات على مستوى البرنامج. وعندما تتولى أدواتك العبء الثقيل للأمان، يتفرغ فريقك للاستراتيجية الحقيقية، لا للتحقق المزدوج مما إذا كان على وشك التغريد للعميل الخطأ. تذكّر أن القلق المهني عامل استنزاف صامت، فارفعه عن كاهل فريقك باختيار منصة تفرض فعلاً الحدود التي يحتاجها ليبقى آمناً.
كيف يدعم Mydrop سير العمل هذا
في Mydrop وجدنا أن الطريقة الأكثر فاعلية للتعامل مع تعقيد تعدد البراندات هي اعتبار كل مساحة عمل خزنة بجدران صلبة. فعندما تدير عشرات القنوات، لا يمكنك الاعتماد على "الانضباط الإداري" أو الفحوص اليدوية لمنع تسرب أصول براندك. تحتاج بنية تجعل خلط بيانات العملاء مستحيلاً عملياً، لأن المنصة نفسها تفصلها من الجذر.
في Mydrop، كل كائن أساسي، من مجموعات منتجاتك وفواتيرك وقوائم أعضائك وإعدادات فريقك، مرتبط بدقة بمساحة عمله الخاصة workspaceId. وعندما ينتقل المستخدم من بيئة عميل وكالة إلى مشروع براند داخلي، فهو لا يغيّر فلتراً فقط، بل يبدّل سياق تصريحه بالكامل. هذا العزل المعماري هو ما يمنع التغريدة الكارثية "في البراند الخطأ". فالمنصة ببساطة لا تعرف أن أصول "البراند أ" موجودة عندما تعمل داخل "البراند ب".
صممنا هذا وفق مبادئ قليلة تضع المشغّل أولاً:
- تبديل سياق يثبت: يتذكر التطبيق آخر مساحة عمل نشطة لكل مستخدم، فعندما تسجل الدخول تهبط مباشرة في البيئة الصحيحة.
- إجراءات مقيدة بالصلاحيات: لأن وصول الأعضاء مرتبط صراحة بمساحة العمل، يمكنك بثقة منح أعضاء الفريق الجدد صلاحيات نشر كاملة في بيئة، وتقييدهم بالقراءة فقط في بيئة أخرى.
- فواتير وحصص محتواة: لن تقلق أبداً من أن حجم نشر براند ما يستهلك بالخطأ حصة أو ميزانية مخصصة لبراند آخر.
هذا الإعداد يزيل القلق الصامت المستمر: "هل أعمل في المكان الصحيح؟" أنت تعرف أنك كذلك، لأن الواجهة لا تعرض لك إلا ما ينتمي إلى ذلك الحد المعزول تحديداً.
فحص القرار: إذا كانت منصتك تتيح للمستخدم رؤية أصول كل البراندات افتراضياً، فأنت لم تبنِ سير عمل لتعدد البراندات، بل بنيت تسرب بيانات ينتظر الحدوث.
قائمة فحص قصيرة وبسيطة
قبل أن تلتزم بمنصة، مرّرها على هذا التدقيق الرباعي. وإذا فشلت أداة في أكثر من فحص منها، فواصل البحث.
| الركيزة | المتطلب | لماذا تهم |
|---|---|---|
| عزل الأصول | هل أصول البراندات مقسمة بصرامة حسب مساحة العمل؟ | يمنع الاختلاط غير المقصود للأعمال الإبداعية. |
| دقة الصلاحيات | هل يمكنك تحديد أدوار أعضاء مختلفة لكل مساحة عمل؟ | يضمن أن الموظفين لا يصلون إلا لما يحتاجونه لذلك العميل تحديداً. |
| الاحتكاك التشغيلي | هل يستغرق تبديل مساحات العمل أكثر من ضغطة واحدة؟ | الاحتكاك العالي يبقي المستخدمين في مساحة العمل الخطأ. |
| ضمانات الحذف | هل عمليات الحذف مقيدة بالصلاحيات ومحددة النطاق؟ | يمنع مستخدماً متهوراً من محو بيانات براندات أخرى. |
انتبه: كثير من الفرق تقيّم المنصات بعدد ميزاتها، لا بمدى جودة تقسيم تلك الميزات. الميزة لا تكون أصلاً إلا إذا كانت محتواة.
الخلاصة
معظم الفرق لا تعاني مشكلة في المحتوى، بل مشكلة في أعباء التنسيق. والضغط للنشر أكثر دون فقدان السيطرة سيزداد فقط، ولا يمكنك إصلاح مشاكل معمارية جوهرية بمزيد من الاجتماعات أو بجداول بيانات أفضل.
تحتاج منصة تعتبر حدود براندك مقدسة. سواء كنت توسّع وكالة أو تدير محفظة داخلية ضخمة، إعداد مساحة العمل الصحيح لا يجعلك أسرع فقط، بل يمنحك الثقة المهنية بأن كل شيء في مكانه الصحيح تماماً.
إذا كنت تقضي حالياً عصر كل جمعة في التحقق المزدوج من الصلاحيات أو القلق من وجود الأصول الصحيحة في مجلد المسودات الصحيح، فقد حان الوقت لتتوقف عن ترقيع سير عملك الحالي وتبدأ بترقية بنيتك التحتية. مساحات العمل الآمنة والمعزولة ليست ميزة رفاهية، بل هي الحد الأدنى المطلوب لتبقى مرتاحاً على نطاق واسع.
 Google review
 Trustpilot review
 Product Hunt comment





