

















On farklı kanalda beş ayrı markayı yönetmek sadece bir işbirliği meselesi değil, bir güvenlik çemberi meselesi. Yayın hızın arttıkça yanlış markadan atılan bir tweet ya da müşteri ortamları arasında sızan ortak bir varlık riski katlanarak büyüyor. Platformun bu markalar arasında en baştan kesin sınırlar koyacak şekilde tasarlanmadıysa, ekibin "sakın ona tıklama" oyununu oynuyor demektir. Hepimiz yaşadık bunu: Yayınla butonunun üzerinde parmağın havada, doğru hesabı seçtin mi diye ter döküyorsun. Bir taslağı yanlışlıkla yanlış kanala dökme korkusu, o sinsi, düşük dozlu kaygı, sessiz bir tükenmişlik sebebi. Gerçek şu ki, her şeyi paylaşan mimari, mesleki bir felaket reçetesi. Gerçek çok markalı güvenlik, ekip paylaşım ayarlarından gelmez; workspace düzeyinde mimari izolasyona dayanır.
En iyi araçların üstesinden gelmesi gerekenler
Çoğu platform, ekip işbirliğini operasyonun nihai çözümü gibi pazarlıyor. Gerçekte ise birden fazla marka yöneten bir ekip için güçlü izolasyon olmadan işbirliği, başlı başına bir güvenlik açığı. Ölçekte çalışırken yazılımının sadece bir tuval değil, bir korkuluk olması gerekir.
Sıradan araçların çuvalladığı yer tam burası: Her ekip üyesinin her markayı, her varlığı ve her raporu görmesi gerektiğini varsayarlar. İzni, düz ve ortak bir veritabanının üstüne sonradan eklenen bir ayrıntı gibi ele alırlar. Sana ise Workspace'i veri, varlık ve izinler için kesin, değiştirilemez bir sınır olarak gören bir platform lazım.
Sık yapılan hata: Varlıkları diğer ekiplerden gizlemek için kullanıcı düzeyindeki etiketlere güvenmek. Bir ekip üyesi genel medya kütüphanesinde gezinebiliyorsa, marka sınırların çoktan aşılmış demektir.
Mydrop fiyat kontrolü, Eylül 2026: Mydrop ile en sık karşılaştırılan sekiz aracın giriş seviyesi ücretli planları, her satıcının fiyatlandırma sayfasından okunduğu üzere, kanal başına 6 $ (Buffer) ve ayda 25 $ (Later) ile kullanıcı başına 99 $ (Hootsuite) ve koltuk başına 79 $ (Sprout Social) arasında değişiyor. Mydrop başlamak için ücretsiz, ardından koltuk başına değil, ayda sabit 19 $. Tam tablo Mydrop'un karşılaştırma sayfalarında.
Mydrop'ta bunu sürekli görüyoruz: En çok zorlanan ekipler, varlıkları ayrı tutmak için kendi yazılımlarıyla boğuşanlar. Kazara sızıntıları durdurmak ve kaosu düzene sokmak için platformunun şu dört alanı ele alması gerekir:
| Özellik | Gerçekte ne yapmalı | Neden önemli |
|---|---|---|
| Veri Konteynerleştirme | Tüm varlıklar, taslaklar ve analizler belirli bir workspace ID'sine bağlı olmalı. | Veritabanı düzeyinde markalar arası veri sızıntısını önler. |
| İzin Ayrıntı Düzeyi | Role dayalı erişim, aktif bir workspace bağlamında çözümlenmeli. | Paydaşların yalnızca yönetmeye yetkili oldukları markaları etkilemesini sağlar. |
| Operasyonel Sürtünme | Arayüz, farklı müşteriler veya birimler arasında geçerken bilinçli bir geçiş yapmaya zorlamalı. | Arayüz yorgunluğundan kaynaklanan yanlış marka yayınlama hatalarını ortadan kaldırır. |
| Yıkıcı İşlemlere Karşı Koruma | Bir workspace'i veya müşteri birimini silmek izne bağlı ve geri alınamaz olmalı. | Müşteri üretim ortamlarının kazara topluca silinmesine karşı korur. |
Yüzlerce profil genelinde binlerce kullanıcıyı desteklediğinde bu isteğe bağlı değil, temeldir. Aracın workspace'lerini konteynerleştirmiyorsa, muhtemelen olması gerekenden daha çok çalışıyorsun, varsayılan olarak kilitli olması gereken izinleri sürekli denetliyorsun. En iyi araçlar senden sadece dikkatli olmanı istemez, dikkatsiz olmayı imkansız hale getirir.
Basit araçların çatlamaya başladığı yer
Platformun her ekip üyesini genel yönetici gibi görüyorsa, çoktan patlamayı bekleyen bir "veri sızıntısı" felaketiyle çalışıyorsun demektir. Bu örüntüyü binlerce kez gördük: Bir platform, hesaptaki herkesin hangi markayı desteklediğine bakmadan her varlığı, her taslağı ve her kanalı görmesine izin verir.
"Her şeyi paylaşan" platformlar hakkındaki tatsız gerçek şu: Muhtemelen tek markalı bir ekip için tasarlandılar, sonra "kullanıcı yönetimi" üstüne yamanıverdi.
Bunun sonucu, kendine özgü bir operasyonel kaos oluyor. Elinde şunlar kalıyor:
- Varlık Dağınıklığı: Ajans tasarımcıların Müşteri A için bir görsel yüklüyor, ama o görsel Müşteri B'nin sosyal medya yöneticisinin kazara çekebileceği genel bir kütüphanede duruyor.
- "Yanlış Kanal" Panik Atakları: Platform marka başına kesin konteynerler uygulamadığı için, markalar arasında geçiş yapan bir ekip üyesi, bir taslağı yanlış kitleye yayınlamaya tek bir yanlış açılır menü tıklaması kadar yakın.
- İzin Şişkinliği: Platformun izin sistemi insanları sadece tek bir markanın varlıklarıyla sınırlayacak kadar ayrıntılı olmadığı için, günlük işlerini yapabilsinler diye insanlara "Yönetici" hakkı verip duruyorsun.
Çoğu ekip bunu işin doğal maliyeti sanıyor. Değil. Bu bir tasarım hatası. Markaya zarar verecek bir tweet'ten kaçınmak için ekibinin "dikkatli olmasına" bel bağlaman gerekiyorsa, sorunu çözmemişsin, sadece günlerine daha fazla koordinasyon borcu eklemişsin.
Önem taşıyan satın alma kriterleri
"İnşallah bir şey olmaz" iş akışından uzaklaşmaya hazır olduğunda, mimari izolasyon aramalısın. Sadece "klasörler" aramıyorsun; marka ortamını değiştirilemez bir konteyner olarak gören bir platforma ihtiyacın var.
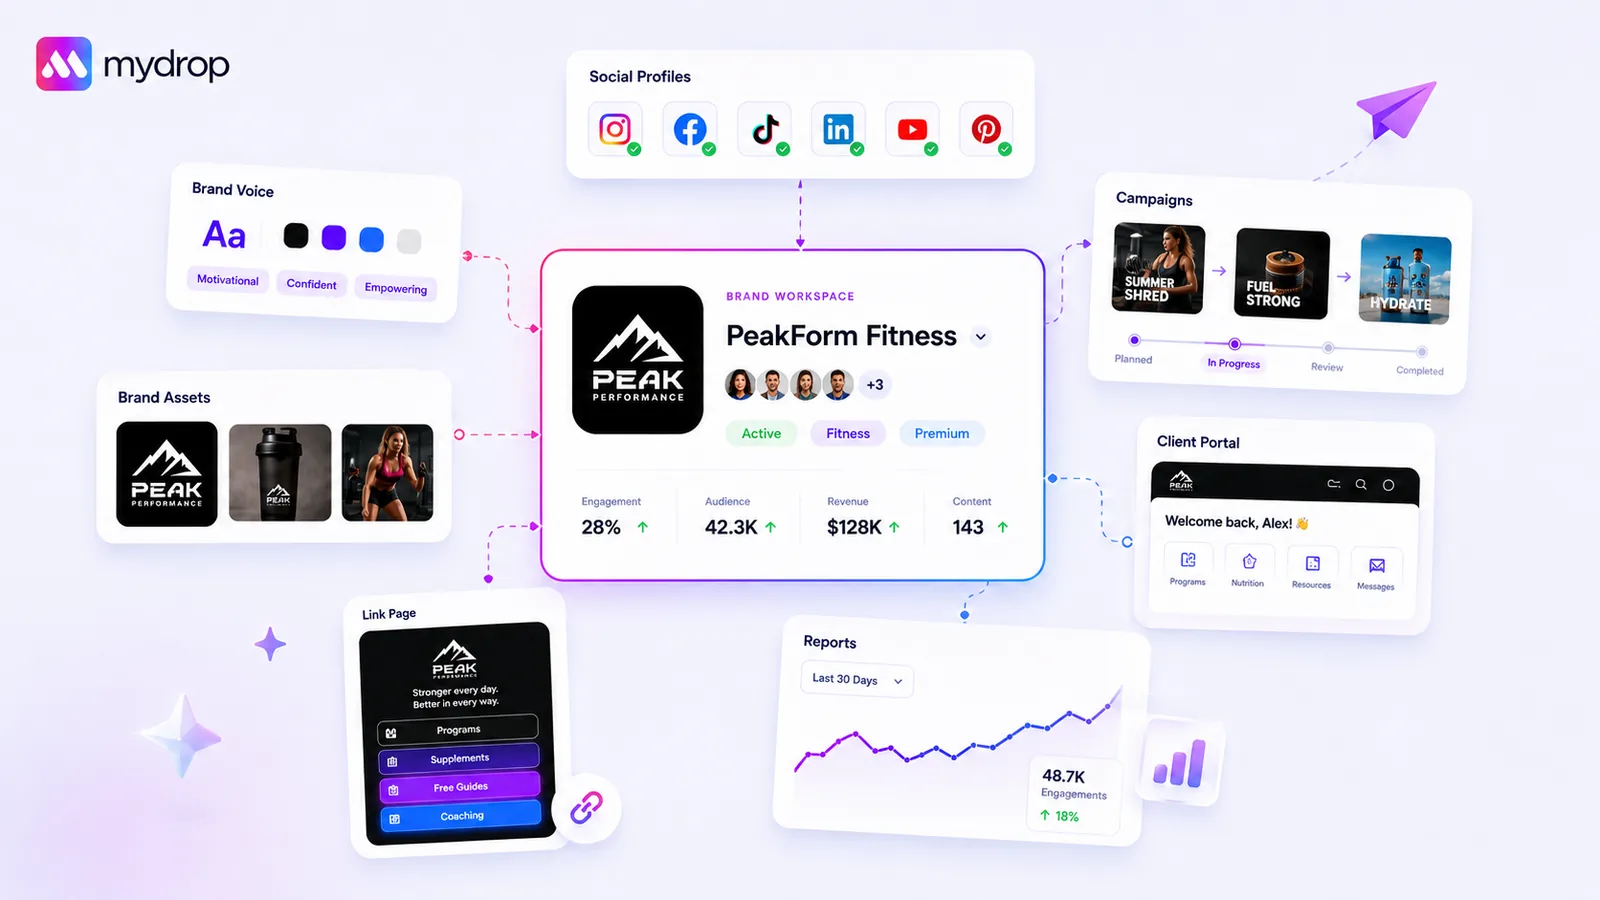
Mydrop'ta bunu Workspace'leri kesin, güvenlik sınırı konteynerleri olarak kullanarak ele alıyoruz. Bir kullanıcı belirli bir workspace'in içindeyken, başka bir workspace'in verilerini veya varlıklarını göremez. Sistem faturalandırmayı, ekip üyelerini ve ürün verilerini o konteyner düzeyinde izole eder.
Araçları değerlendiriyorsan, mevcut kurulumunu bu skorkartla puanla.
Çok Markalı Güvenlik Skorkartı
| Yetenek | Basit Araç Davranışı | Kuruma Hazır (Mydrop düzeyi) |
|---|---|---|
| Veri İzolasyonu | Tüm markalar için genel kova | Workspace'e bağlı konteyner |
| Erişim Kontrolü | Düz "Yönetici vs. Kullanıcı" rolleri | Workspace başına ayrıntılı izinler |
| Varlık Güvenliği | Tüm üyelere görünür | Aktif workspace bağlamına kilitli |
| Kazara Çapraz Paylaşım | Yüksek risk; ortak ortam | Kesin sınır; bağlama özgü |
| Operasyonel Sürtünme | Yüksek; elle temizlik gerekir | Düşük; otomatik kapsam denetimi |
Operatör kuralı: Bir platformun "Workspace" özelliği, ortak bir klasörün etiketinden ibaretse ve kimin hangi veriyi göreceğini açıkça kısıtlamıyorsa, o kurumsal düzeyde bir çok markalı çözüm değildir. Sadece aynı delik kovanın farklı bir görünümüdür.
Bir sonraki platformunu ararken satıcıya şunu sor: "Sadece Marka A üzerinde çalışsın diye bir danışman davet edersem, Marka B'nin varlıklarını, raporlarını veya planlama detaylarını görebileceği herhangi bir senaryo var mı?"
"Karmaşık ekip ayarları" ya da "özel görünümler" demeye başlarlarsa, kaç. Güvenli bir platform basit ve net bir "Hayır" vermeli.
Amaç, markalar arası hataların olasılığını yazılım düzeyinde ortadan kaldırmak. Araçların güvenliğin ağır yükünü sırtlandığında, ekibin asıl stratejiye odaklanabilir; yanlış müşteriye tweet atmak üzere olup olmadığını bir daha kontrol etmek zorunda kalmaz. Unutma, mesleki kaygı sessiz bir tükenmişlik sebebidir; güvende kalmak için ihtiyaçları olan sınırları gerçekten uygulayan bir platform seçerek bu yükü ekibinin sırtından al.
Mydrop bu iş akışını nasıl destekliyor
Mydrop'ta, çok markalı karmaşayla baş etmenin en etkili yolunun her workspace'i kalın duvarlı bir kasa gibi ele almak olduğunu gördük. Onlarca kanal yönettiğinde, marka varlıklarının sızmaması için "yönetsel disipline" ya da elle kontrollere bel bağlayamazsın. Müşteri verilerini karıştırmayı fiziksel olarak imkansız kılan bir mimariye ihtiyacın var, çünkü platform bunları kökünden ayırır.
Mydrop'ta her temel nesne (ürün koleksiyonların, faturalandırma, üye listeleri ve ekip ayarları) kendi workspaceId'sine sıkı sıkıya bağlıdır. Bir kullanıcı ajans müşterisi ortamından şirket içi bir marka projesine geçtiğinde sadece bir filtre değiştirmez; tüm yetkilendirme bağlamını değiştirir. "Yanlış marka" tweet'ini önleyen şey tam da bu mimari izolasyon. Sen "Marka B"nin içinde çalışırken platform, "Marka A"nın varlıklarının var olduğunu bile bilmez.
Bunu birkaç operatör öncelikli ilkeyle tasarladık:
- Yerinde kalan bağlam geçişi: Uygulama her kullanıcı için son aktif workspace'ini hatırlar; giriş yaptığında hemen doğru ortama düşersin.
- İzne bağlı işlemler: Üye erişimi açıkça workspace'e eşlendiği için, genç ekip üyelerine bir ortamda tam yayınlama yetkisi verirken bir başkasında yalnızca okuma erişimiyle sınırlayabilirsin, gönül rahatlığıyla.
- Konteynerleştirilmiş faturalandırma ve kotalar: Bir markanın yayın hacminin başka bir markaya ayrılan kotayı ya da bütçeyi kazara tüketmesinden endişelenmen gerekmez.
Bu kurulum, "Acaba doğru yerde mi çalışıyorum?" diye sürekli kemiren sessiz kaygıyı ortadan kaldırır. Doğru yerde olduğunu bilirsin, çünkü arayüz sana sadece o belirli, izole sınırın içindekini gösterir.
Karar kontrolü: Platformun bir kullanıcının varsayılan olarak tüm markaların varlıklarını görmesine izin veriyorsa, çok markalı bir iş akışı kurmamışsın; patlamayı bekleyen bir veri sızıntısı kurmuşsun.
Basit bir kısa liste kontrolü
Bir platforma bağlanmadan önce onu bu dört sütunlu denetimden geçir. Bir araç bu kontrollerden birden fazlasında çakılıyorsa, aramaya devam et.
| Sütun | Gereksinim | Neden önemli |
|---|---|---|
| Varlık İzolasyonu | Marka varlıkları workspace'e göre kesin olarak bölünmüş mü? | Yaratıcı işlerin kazara birbirine karışmasını önler. |
| İzin Ayrıntı Düzeyi | Workspace başına benzersiz üye rolleri tanımlayabiliyor musun? | Personelin yalnızca o belirli müşteri için gerekenlere erişmesini sağlar. |
| Operasyonel Sürtünme | Workspace'ler arasında geçiş bir tıklamadan fazla mı sürüyor? | Yüksek sürtünme, kullanıcıların yanlış workspace'te kalmasına yol açar. |
| Yıkıcı İşlemlere Karşı Koruma | Silme işlemleri izne bağlı ve kapsamla sınırlı mı? | Bir kullanıcının diğer markalardaki verileri silip süpürmesini önler. |
Dikkat: Çoğu ekip platformları özelliklerinin ne kadar iyi bölümlendirildiğine göre değil, kaç özelliği olduğuna göre değerlendiriyor. Bir özellik ancak konteyner içindeyse gerçek bir varlıktır.
Sonuç
Çoğu ekibin sorunu içerik değil. Sorunları koordinasyon borcu. Kontrolü kaybetmeden daha fazla yayınlama baskısı sadece artacak ve temel mimari sorunları daha fazla toplantıyla ya da daha iyi tablolarla çözemezsin.
Marka sınırlarına kutsal gözüyle bakan bir platforma ihtiyacın var. İster bir ajansı büyütüyor ol ister dev bir şirket içi portföyü yönetiyor ol, doğru workspace kurulumu seni sadece hızlandırmaz; her şeyin tam olması gereken yerde olduğuna dair mesleki bir özgüven verir.
Şu anda cuma öğleden sonralarını izinleri bir daha kontrol ederek ya da doğru varlıklar doğru taslak klasöründe mi diye endişelenerek geçiriyorsan, mevcut iş akışını yamamayı bırakıp altyapını yükseltmenin zamanı geldi. Güvenli, izole workspace'ler lüks bir özellik değil. Ölçekte aklı başında kalmak için temel gereksinim.
 Google incelemesi
 Trustpilot incelemesi
 Product Hunt comment





