

















Gerenciar cinco marcas diferentes em dez canais não é só um desafio de colaboração: é um desafio de perímetro de segurança. Quando o ritmo de publicação aumenta, o risco de um tweet sair na marca errada ou de um asset compartilhado vazar entre os ambientes dos clientes cresce exponencialmente. Se a sua plataforma não foi feita para impor fronteiras rígidas entre essas marcas desde o início, sua equipe está jogando um jogo perigoso de "não clica aí". Todo mundo já passou por isso: o dedo pairando sobre o botão Publicar, o coração acelerado na dúvida se a conta certa está selecionada. Essa ansiedade constante e silenciosa de talvez mandar um rascunho para o canal errado é um fator de burnout que ninguém comenta. A verdade é que a arquitetura de "tudo compartilhado" é receita para um desastre profissional. Segurança real entre marcas não vem de configurações de compartilhamento com o time: ela depende de isolamento arquitetural no nível do workspace.
O que as melhores ferramentas precisam dar conta
A maioria das plataformas vende a colaboração em equipe como a solução operacional definitiva. Na prática, para um time que gerencia várias marcas, colaboração sem isolamento forte é um risco de segurança enorme. Quando você opera em escala, o software precisa ser um guardrail, não só uma tela em branco.
É aqui que a maioria das ferramentas genéricas falha: elas partem do princípio de que todo mundo deve ver todas as marcas, todos os assets e todos os relatórios. Tratam permissão como um detalhe secundário em cima de um banco de dados plano e compartilhado. Você precisa de uma plataforma que trate o Workspace como uma fronteira rígida e imutável para dados, assets e permissões.
Erro comum: confiar em tags no nível do usuário para esconder assets de outras equipes. Se um membro da equipe consegue navegar pela biblioteca de mídia global, as fronteiras da sua marca já estão furadas.
Checagem de preços do Mydrop, setembro de 2026: os planos pagos de entrada das oito ferramentas mais comparadas com o Mydrop vão de $6 por canal (Buffer) e $25 por mês (Later) a $99 por usuário (Hootsuite) e $79 por assento (Sprout Social), conforme lido na página de preços de cada fornecedor. O Mydrop é grátis para começar, depois $19 por mês fixo, não por assento. Tabela completa nas páginas de comparação do Mydrop.
No Mydrop, a gente vê isso o tempo todo: as equipes que mais sofrem são as que brigam com o próprio software para manter os assets separados. Para acabar com os vazamentos acidentais e organizar o caos, sua plataforma precisa dar conta destas quatro frentes:
| Recurso | O que ele deveria fazer de verdade | Por que importa |
|---|---|---|
| Conteinerização de dados | Todos os assets, rascunhos e analytics devem estar vinculados a um ID de workspace específico. | Evita vazamento de dados entre marcas no nível do banco de dados. |
| Granularidade de permissões | O acesso por função deve ser resolvido dentro do contexto de um workspace ativo. | Garante que cada pessoa só mexa nas marcas que está autorizada a gerenciar. |
| Atrito operacional | A interface deve exigir uma troca consciente ao pular entre clientes ou unidades diferentes. | Elimina erros de publicação na marca errada causados pelo cansaço da interface. |
| Proteções contra exclusão | Excluir um workspace ou uma unidade de cliente deve exigir permissão e ser irreversível. | Protege contra exclusões em massa acidentais de ambientes de produção dos clientes. |
Quando você atende milhares de usuários em centenas de perfis, isso não é opcional: é a base. Se a sua ferramenta não conteineriza os workspaces, você provavelmente está trabalhando mais do que precisa, auditando permissões que deveriam estar travadas por padrão. As melhores ferramentas não pedem que você tome cuidado: elas tornam a imprudência impossível.
Onde as ferramentas básicas começam a quebrar
Se a sua plataforma trata todo membro da equipe como admin global, você já está operando com um desastre de "vazamento de dados" esperando para acontecer. A gente já viu esse padrão milhares de vezes: a plataforma deixa todo mundo na conta ver todos os assets, todos os rascunhos e todos os canais, não importa qual marca a pessoa realmente atende.
Eis a verdade incômoda sobre as plataformas de "tudo compartilhado": elas provavelmente foram feitas para uma equipe de marca única e ganharam "gestão de usuários" depois, meio que na marra.
Isso gera um tipo bem específico de caos operacional. Você acaba com:
- Assets espalhados: os designers da sua agência sobem um gráfico para o Cliente A, mas ele fica numa biblioteca global que o social media do Cliente B pode puxar sem querer.
- O pânico do "canal errado": como a plataforma não impõe contêineres rígidos por marca, quem alterna entre marcas está a um clique errado no dropdown de publicar um rascunho para a audiência errada.
- Permissões infladas: você acaba dando direitos de "Admin" só para a pessoa fazer o trabalho do dia a dia, simplesmente porque o sistema de permissões da plataforma não é granular o bastante para restringi-la aos assets de uma marca específica.
A maioria das equipes acha que isso é só o custo de fazer negócio. Não é. É uma falha de design. Se você precisa contar com a equipe "tomando cuidado" para evitar um tweet que mancha a marca, você não resolveu o problema: só colocou mais uma dívida de coordenação no dia delas.
Os critérios de compra que importam
Quando você estiver pronto para sair do fluxo de trabalho "tomara que nada dê errado", procure isolamento arquitetural. Você não está atrás de "pastas": precisa de uma plataforma que trate o ambiente de cada marca como um contêiner imutável.
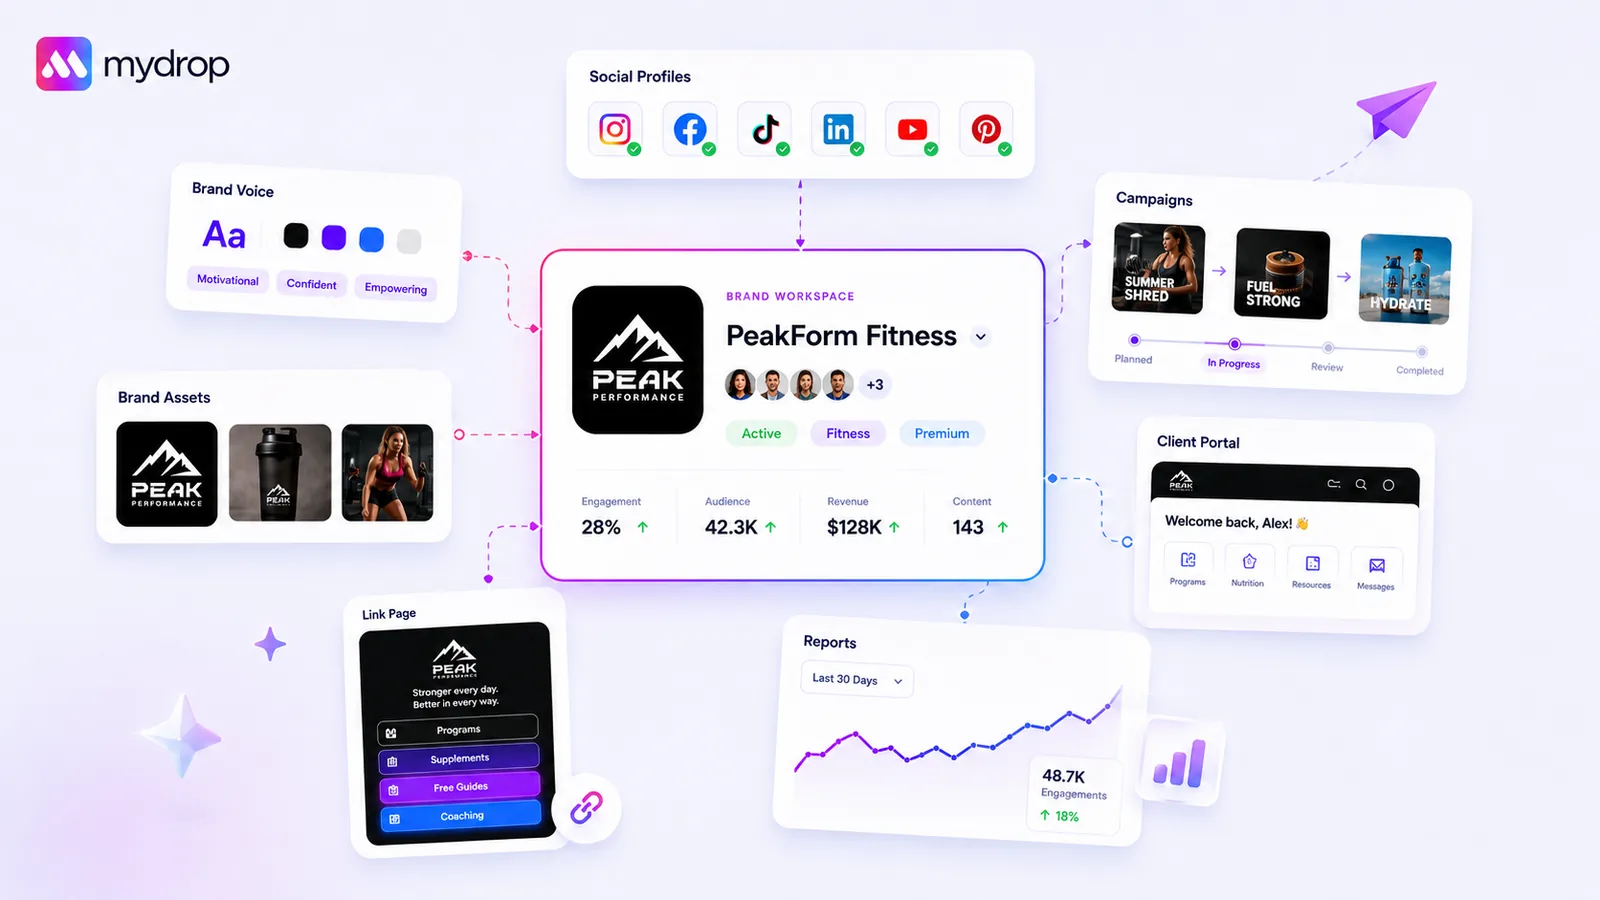
No Mydrop, a gente faz isso usando os Workspaces como contêineres rígidos, verdadeiras fronteiras de segurança. Quando um usuário está em um workspace específico, ele simplesmente não consegue ver dados ou assets de outro. O sistema isola cobrança, membros da equipe e dados de produto nesse nível de contêiner.
Se você está avaliando ferramentas, use este scorecard para dar nota à sua configuração atual.
O scorecard de segurança entre marcas
| Capacidade | Comportamento de uma ferramenta básica | Pronto para empresas (nível Mydrop) |
|---|---|---|
| Isolamento de dados | Balde global para todas as marcas | Contêiner vinculado ao workspace |
| Controle de acesso | Funções planas de "Admin vs. Usuário" | Permissões granulares por workspace |
| Segurança dos assets | Visível para todos os membros | Travado no contexto do workspace ativo |
| Post cruzado acidental | Risco alto; ambiente compartilhado | Fronteira rígida; específico por contexto |
| Atrito operacional | Alto; exige limpeza manual | Baixo; aplicação automática do escopo |
Regra de operador: se o recurso de "Workspace" de uma plataforma é só um rótulo para uma pasta compartilhada e não restringe explicitamente quem vê qual dado, ela não é uma solução corporativa para várias marcas. É só uma visão diferente do mesmo balde furado.
Quando você for escolher sua próxima plataforma, faça esta pergunta ao fornecedor: "Se eu convidar um consultor para trabalhar só na Marca A, existe algum cenário em que ele consiga ver assets, relatórios ou detalhes de agendamento da Marca B?"
Se a resposta começar com "configurações complexas de equipe" ou "visões personalizadas", corra. Uma plataforma segura deve dar um "não" simples e definitivo.
O objetivo é eliminar a possibilidade de erros entre marcas no nível do software. Quando as ferramentas fazem o trabalho pesado da segurança, sua equipe pode focar na estratégia de verdade, não em conferir se está prestes a tweetar para o cliente errado. Lembre-se: ansiedade profissional é um fator de burnout silencioso. Tire isso das costas do seu time escolhendo uma plataforma que realmente impõe as fronteiras de que eles precisam para trabalhar em paz.
Como o Mydrop apoia esse fluxo de trabalho
No Mydrop, a gente descobriu que a forma mais eficaz de lidar com a complexidade de várias marcas é tratar cada workspace como um cofre de paredes rígidas. Quando você gerencia dezenas de canais, não dá para contar com "disciplina administrativa" ou checagens manuais para impedir que os assets da sua marca vazem. Você precisa de uma arquitetura que torne fisicamente impossível misturar dados de clientes, porque a própria plataforma os separa na raiz.
No Mydrop, cada objeto central (suas coleções de produtos, cobrança, listas de membros e configurações de equipe) está estritamente vinculado ao seu próprio workspaceId. Quando um usuário troca do ambiente de um cliente da agência para um projeto interno de marca, ele não está só mudando um filtro: está trocando todo o seu contexto de autorização. É esse isolamento arquitetural que evita o tweet catastrófico na marca errada. A plataforma simplesmente não sabe que os assets da "Marca A" existem quando você está operando dentro da "Marca B".
A gente desenhou isso com alguns princípios pensados para quem opera no dia a dia:
- Troca de contexto que gruda: o app lembra o último workspace ativo de cada usuário, então quando você faz login, já cai direto no ambiente certo.
- Ações com permissão obrigatória: como o acesso de cada membro está mapeado explicitamente ao workspace, você pode dar com confiança permissão total de publicação para pessoas júnior em um ambiente e limitá-las a somente leitura em outro.
- Cobrança e cotas conteinerizadas: você nunca precisa se preocupar com o volume de publicação de uma marca consumindo, por acidente, a cota ou o orçamento reservado para outra.
Essa configuração tira aquela ansiedade silenciosa e constante do "será que estou no lugar certo?". Você sabe que está, porque a interface só mostra o que pertence àquela fronteira específica e isolada.
Checagem de decisão: se a sua plataforma deixa um usuário ver assets de todas as marcas por padrão, você não construiu um fluxo de trabalho para várias marcas: construiu um vazamento de dados esperando para acontecer.
Um checklist simples para a sua shortlist
Antes de fechar com uma plataforma, passe por esta auditoria de quatro pilares. Se uma ferramenta falhar em mais de uma dessas checagens, continue procurando.
| Pilar | Requisito | Por que importa |
|---|---|---|
| Isolamento de assets | Os assets das marcas são estritamente separados por workspace? | Evita a mistura acidental de trabalhos criativos. |
| Granularidade de permissões | Você consegue definir funções de membro únicas por workspace? | Garante que cada pessoa só acesse o que precisa para aquele cliente específico. |
| Atrito operacional | Trocar de workspace leva mais de um clique? | Atrito alto faz os usuários ficarem no workspace errado. |
| Proteções contra exclusão | As exclusões exigem permissão e respeitam o escopo? | Evita que um usuário aventureiro apague dados de outras marcas. |
Fique de olho: muitas equipes avaliam plataformas pelo número de recursos, em vez de avaliar quão bem esses recursos são separados. Um recurso só é um ativo se estiver contido.
Conclusão
A maioria das equipes não tem um problema de conteúdo. Tem um problema de dívida de coordenação. A pressão para publicar mais sem perder o controle só vai aumentar, e você não resolve problemas arquiteturais de fundo com mais reuniões ou planilhas melhores.
Você precisa de uma plataforma que trate as fronteiras da sua marca como sagradas. Se você está escalando uma agência ou gerenciando um portfólio interno enorme, a configuração de workspace certa não só te deixa mais rápido: ela te dá a confiança profissional de que tudo está exatamente onde deveria estar.
Se hoje você passa as sextas-feiras conferindo permissões ou preocupado se os assets certos estão na pasta de rascunhos certa, é hora de parar de remendar o fluxo de trabalho atual e começar a melhorar sua infraestrutura. Workspaces seguros e isolados não são um recurso de luxo. São o requisito básico para manter a sanidade em escala.
 Avaliação do Google
 Avaliação no Trustpilot
 Product Hunt comment





