

















Gérer cinq marques distinctes sur dix canaux, ce n'est pas juste un défi de collaboration : c'est un défi de périmètre de sécurité. Quand ta cadence de publication s'accélère, le risque d'un tweet sur la mauvaise marque ou d'un asset partagé qui fuit d'un environnement client à l'autre grimpe en flèche. Si ta plateforme n'est pas pensée dès le départ pour imposer des frontières solides entre ces marques, ton équipe joue à un jeu dangereux : « surtout, ne clique pas là ». On est tous passés par là, la souris au-dessus du bouton Publier, la goutte de sueur parce qu'on ne sait plus si on a sélectionné le bon compte. Cette angoisse sourde, permanente, de balancer un brouillon dans le mauvais canal, c'est un facteur de burn-out silencieux. La vérité, c'est que l'architecture « tout est partagé » est une recette pour le désastre professionnel. La vraie sécurité multi-marques ne vient pas des réglages de partage d'équipe : elle repose sur une isolation architecturale au niveau de l'espace de travail.
Ce que les meilleurs outils doivent gérer
La plupart des plateformes vendent la collaboration d'équipe comme la solution opérationnelle ultime. En réalité, pour une équipe qui gère plusieurs marques, collaborer sans isolation solide, c'est une énorme faille de sécurité. Quand tu opères à grande échelle, ton logiciel doit être un garde-fou, pas juste une toile blanche.
C'est là que la plupart des outils génériques se plantent : ils partent du principe que chaque membre de l'équipe doit voir chaque marque, chaque asset et chaque rapport. Ils traitent les permissions comme un détail ajouté par-dessus une base de données plate et partagée. Toi, il te faut une plateforme qui traite l'Espace de travail comme une frontière dure et immuable pour les données, les assets et les permissions.
L'erreur classique : compter sur des tags au niveau utilisateur pour cacher des assets aux autres équipes. Si un membre peut fouiller la médiathèque globale, tes frontières de marque sont déjà cassées.
Vérification des tarifs Mydrop, septembre 2026 : les formules payantes d'entrée des huit outils les plus souvent comparés à Mydrop vont de 6 $ par canal (Buffer) et 25 $ par mois (Later) à 99 $ par utilisateur (Hootsuite) et 79 $ par siège (Sprout Social), d'après les pages tarifaires de chaque éditeur. Mydrop est gratuit pour commencer, puis 19 $ par mois en tarif fixe, pas par siège. Tableau complet sur les pages de comparaison de Mydrop.
Chez Mydrop, on le voit en permanence : les équipes qui galèrent le plus sont celles qui se battent contre leur propre logiciel pour garder les assets séparés. Pour arrêter les fuites accidentelles et remettre de l'ordre dans le chaos, ta plateforme doit gérer ces quatre points :
| Fonctionnalité | Ce qu'elle doit vraiment faire | Pourquoi c'est important |
|---|---|---|
| Cloisonnement des données | Tous les assets, brouillons et stats doivent être rattachés à un ID d'espace de travail précis. | Empêche toute fuite de données entre marques au niveau de la base. |
| Finesse des permissions | Les accès par rôle doivent se résoudre dans le contexte de l'espace de travail actif. | Garantit que chacun ne touche qu'aux marques qu'il est autorisé à gérer. |
| Friction opérationnelle | L'interface doit imposer un changement conscient quand on passe d'un client ou d'une unité à l'autre. | Élimine les erreurs de publication sur la mauvaise marque dues à la fatigue de l'interface. |
| Garde-fous destructifs | Supprimer un espace de travail ou une unité client doit être soumis à permission et irréversible. | Protège contre les suppressions massives accidentelles d'environnements clients en production. |
Quand tu accompagnes des milliers d'utilisateurs sur des centaines de profils, ce n'est pas optionnel : c'est la base. Si ton outil ne cloisonne pas tes espaces de travail, tu bosses probablement plus que nécessaire, à vérifier sans arrêt des permissions qui devraient être verrouillées par défaut. Les meilleurs outils ne te demandent pas juste d'être prudent : ils rendent l'imprudence impossible.
Là où les outils basiques commencent à craquer
Si ta plateforme traite chaque membre de l'équipe comme un admin global, tu opères déjà avec une fuite de données qui n'attend que d'arriver. On a vu ce schéma des milliers de fois : une plateforme laisse tout le monde dans le compte voir chaque asset, chaque brouillon et chaque canal, peu importe la marque que la personne accompagne vraiment.
La vérité qui dérange sur les plateformes « tout est partagé » : elles ont sans doute été conçues pour une équipe mono-marque, puis on a bricolé une « gestion des utilisateurs » par-dessus.
Résultat : un chaos opérationnel bien à elle. Tu te retrouves avec :
- Des assets qui s'éparpillent : ton designer d'agence uploade un visuel pour le client A, mais il traîne dans une médiathèque globale où le social manager du client B peut le récupérer par accident.
- La panique du « mauvais canal » : comme la plateforme n'impose pas de conteneurs stricts par marque, un membre qui passe d'une marque à l'autre est à un mauvais clic dans un menu déroulant de publier un brouillon devant la mauvaise audience.
- L'inflation des permissions : tu finis par donner des droits « Admin » aux gens juste pour qu'ils puissent faire leur boulot, simplement parce que le système de permissions n'est pas assez fin pour les limiter aux assets d'une seule marque.
La plupart des équipes pensent que c'est le prix à payer. Faux. C'est un défaut de conception. Si tu dois compter sur la prudence de ton équipe pour éviter un tweet qui abîme une marque, tu n'as pas réglé le problème : tu as juste ajouté de la dette de coordination à leur journée.
Les critères d'achat qui comptent
Quand tu es prêt à quitter le workflow « on croise les doigts », tu dois chercher l'isolation architecturale. Tu ne cherches pas juste des « dossiers » : il te faut une plateforme qui traite l'environnement d'une marque comme un conteneur immuable.
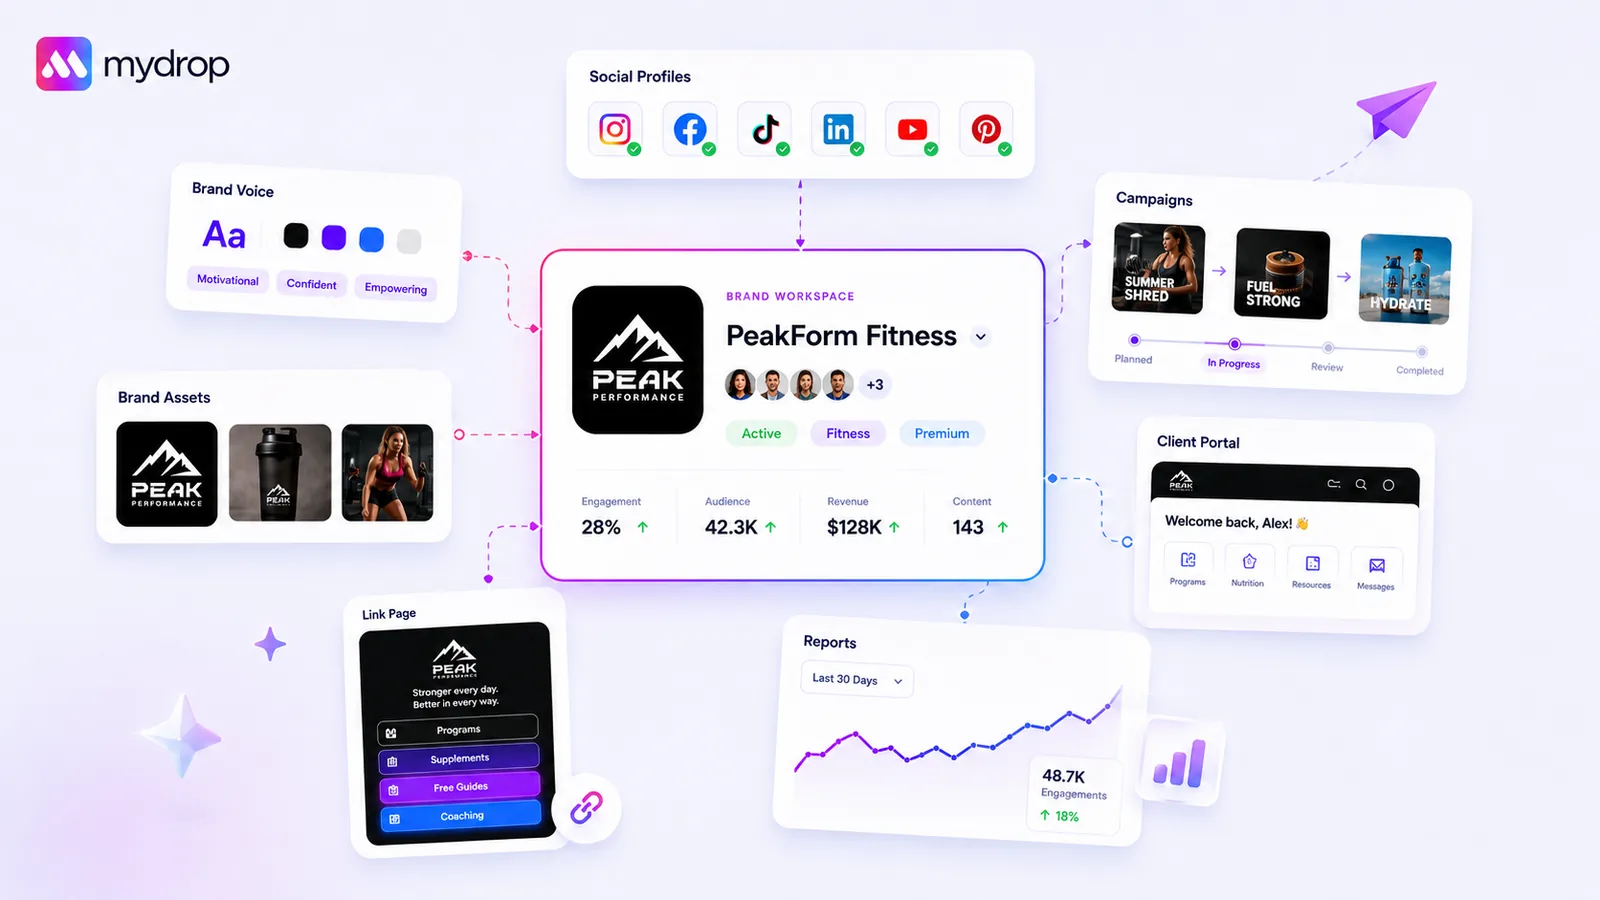
Chez Mydrop, on l'aborde en utilisant les Espaces de travail comme des conteneurs durs, de vraies frontières de sécurité. Quand un utilisateur est dans un espace de travail précis, il ne peut tout simplement pas voir les données ou les assets d'un autre. Le système isole la facturation, les membres et les données produit à ce niveau de conteneur.
Si tu évalues des outils, sers-toi de cette grille pour noter ta configuration actuelle.
La grille de sécurité multi-marques
| Capacité | Comportement d'un outil basique | Prêt pour l'entreprise (niveau Mydrop) |
|---|---|---|
| Isolation des données | Un seau global pour toutes les marques | Un conteneur rattaché à l'espace de travail |
| Contrôle des accès | Rôles plats « Admin vs Utilisateur » | Permissions fines par espace de travail |
| Sécurité des assets | Visibles par tous les membres | Verrouillés au contexte de l'espace de travail actif |
| Cross-post accidentel | Risque élevé ; environnement partagé | Frontière dure ; propre au contexte |
| Friction opérationnelle | Élevée ; nettoyage manuel nécessaire | Faible ; périmètre appliqué automatiquement |
La règle de l'opérateur : si la fonctionnalité « Espace de travail » d'une plateforme n'est qu'une étiquette sur un dossier partagé et ne limite pas explicitement qui voit quelles données, ce n'est pas une solution multi-marques de niveau entreprise. C'est juste une autre vue du même seau qui fuit.
Quand tu cherches ta prochaine plateforme, pose cette question à l'éditeur : « Si j'invite un consultant à travailler uniquement sur la marque A, y a-t-il un scénario où il peut voir les assets, les rapports ou les détails de programmation de la marque B ? »
S'il commence à parler de « réglages d'équipe complexes » ou de « vues personnalisées », fuis. Une plateforme sécurisée doit répondre un « non » simple et définitif.
L'objectif, c'est d'éliminer la possibilité d'erreurs entre marques au niveau du logiciel. Quand tes outils font le gros du boulot de sécurité, ton équipe peut se concentrer sur la vraie stratégie, pas sur la vérification de savoir si elle est sur le point de tweeter pour le mauvais client. Rappelle-toi : l'angoisse professionnelle est un facteur de burn-out silencieux. Enlève-la des épaules de ton équipe en choisissant une plateforme qui impose vraiment les frontières dont elle a besoin pour rester sereine.
Comment Mydrop accompagne ce workflow
Chez Mydrop, on a constaté que la façon la plus efficace de gérer la complexité multi-marques, c'est de traiter chaque espace de travail comme un coffre aux murs épais. Quand tu gères des dizaines de canaux, tu ne peux pas compter sur la « discipline administrative » ou des vérifications manuelles pour empêcher tes assets de marque de fuiter. Il te faut une architecture qui rende physiquement impossible de mélanger les données clients, parce que la plateforme elle-même les sépare à la racine.
Dans Mydrop, chaque objet central (tes collections produit, la facturation, les listes de membres et les réglages d'équipe) est strictement rattaché à son propre workspaceId. Quand un utilisateur passe de l'environnement d'un client d'agence à un projet de marque interne, il ne change pas juste un filtre : il change tout son contexte d'autorisation. C'est cette isolation architecturale qui empêche le tweet catastrophe sur la mauvaise marque. La plateforme ne sait tout simplement pas que les assets de la « marque A » existent quand tu opères dans la « marque B ».
On l'a pensé avec quelques principes taillés pour ceux qui opèrent au quotidien :
- Un changement de contexte qui reste : l'appli mémorise le dernier espace de travail actif de chaque utilisateur. Quand tu te connectes, tu atterris directement dans le bon environnement.
- Des actions soumises à permission : comme l'accès des membres est explicitement rattaché à l'espace de travail, tu peux donner sereinement à un junior tous les droits de publication dans un environnement, tout en le limitant à la lecture seule dans un autre.
- Une facturation et des quotas cloisonnés : plus besoin de te demander si le volume de publication d'une marque va grignoter le quota ou le budget prévu pour une autre.
Cette configuration supprime l'angoisse sourde et permanente du « est-ce que je suis au bon endroit ? ». Tu sais que oui, parce que l'interface ne te montre que ce qui appartient à cette frontière précise et isolée.
Le test décisif : si ta plateforme laisse un utilisateur voir par défaut les assets de toutes les marques, tu n'as pas construit un workflow multi-marques : tu as construit une fuite de données qui n'attend que d'arriver.
Une checklist simple pour ta shortlist
Avant de t'engager sur une plateforme, passe-la au crible de ces quatre piliers. Si un outil échoue à plus d'un de ces tests, continue à chercher.
| Pilier | Exigence | Pourquoi c'est important |
|---|---|---|
| Isolation des assets | Les assets de marque sont-ils strictement cloisonnés par espace de travail ? | Évite que le travail créatif se mélange d'une marque à l'autre. |
| Finesse des permissions | Peux-tu définir des rôles de membre uniques par espace de travail ? | Garantit que chacun n'accède qu'à ce dont il a besoin pour ce client précis. |
| Friction opérationnelle | Changer d'espace de travail prend-il plus d'un clic ? | Une friction élevée pousse les utilisateurs à rester dans le mauvais espace. |
| Garde-fous destructifs | Les suppressions sont-elles soumises à permission et limitées au périmètre ? | Empêche un utilisateur indélicat de tout effacer chez les autres marques. |
Attention : beaucoup d'équipes évaluent les plateformes au nombre de fonctionnalités, plutôt qu'à la qualité de leur cloisonnement. Une fonctionnalité n'est un atout que si elle est contenue.
Conclusion
La plupart des équipes n'ont pas un problème de contenu. Elles ont un problème de dette de coordination. La pression pour publier toujours plus sans rien perdre de contrôle ne va faire qu'augmenter, et tu ne régleras pas des problèmes d'architecture avec plus de réunions ou de meilleurs tableurs.
Il te faut une plateforme qui traite tes frontières de marque comme sacrées. Que tu fasses grandir une agence ou que tu gères un gros portefeuille interne, la bonne configuration d'espaces de travail ne te rend pas juste plus rapide : elle te donne la confiance professionnelle que tout est exactement là où ça doit être.
Si tu passes encore tes vendredis après-midi à revérifier des permissions ou à te demander si les bons assets sont dans le bon dossier de brouillons, il est temps d'arrêter de rafistoler ton workflow et de faire évoluer ton infrastructure. Des espaces de travail sécurisés et isolés, ce n'est pas un luxe. C'est le minimum vital pour rester serein à grande échelle.
 Avis Google
 Avis Trustpilot
 Product Hunt comment





