































Gdy prowadzisz pięćdziesiąt marek na dwudziestu platformach, role „Edytor" i „Przeglądający" to nie tylko za mało. To realne zagrożenie. Żeby rosnąć, trzeba przestać zarządzać ludźmi, a zacząć zarządzać dostępem do konkretnych działań.
Znamy to. Zależy Ci na tempie, a w tle ciągle tli się obawa, że jeden zły post, usunięty plik albo odpowiedź napisana przez niewłaściwą osobę zepsuje relację z klientem. Ta praca jest z natury chaotyczna, więc uprawnienia nie powinny jej jeszcze bardziej komplikować. Tymczasem większość narzędzi wciąga w pułapkę rozrostu ról: każe płacić za wyższe plany, które dokładają tylko kolejne, trudniejsze do opanowania silosy, zamiast rozwiązać sedno sprawy, czyli szczegółowość uprawnień.
Zasada operatora: Jeśli narzędzie każe nadać rolę „Admin", żeby ktoś mógł zatwierdzić jeden post, Twój model bezpieczeństwa nie działa.
Sprawdzenie cen Mydrop, wrzesień 2026: najtańsze płatne plany ośmiu narzędzi najczęściej porównywanych z Mydrop zaczynają się od $6 za kanał (Buffer) i $25 miesięcznie (Later) do $99 za użytkownika (Hootsuite) i $79 za stanowisko (Sprout Social), zgodnie z cennikami poszczególnych dostawców. Mydrop jest darmowy na start, a następnie $19 miesięcznie ryczałtowo, nie za stanowisko. Pełna tabela na stronach porównawczych Mydrop.
Z czym powinno radzić sobie dobre narzędzie

Dla każdej osoby w zespole powinno się dać odpowiedzieć na proste pytanie: „Jakie konkretnie działania może wykonać na tym konkretnym zasobie?"
Sztywna hierarchia z góry na dół (Właściciel, Admin, Edytor, Współtwórca) to z góry przegrana sprawa. Kończy się pełzaniem uprawnień: ludzie dostają szerszy dostęp, niż potrzeba, bo inaczej praca by stanęła.
Jest lepsza droga: mapa zasobów i działań. Nie patrzy na nazwy stanowisk, tylko na to, jak naprawdę wygląda praca.
Karta oceny uprawnień
Sprawdź tą kartą, czy Twoje narzędzie naprawdę daje szczegółową kontrolę, czy tylko ukrywa złożoność.
| Kryterium oceny | Duża elastyczność (cel) | Sztywne rozwiązanie (do wymiany) |
|---|---|---|
| Zakres | Na zasób (np. konkretny folder lub typ posta) | Tylko rola globalna |
| Szczegółowość | Na działanie (np. może czytać, ale nie usuwać) | Wszystko albo nic (np. może usuwać) |
| Nakład na konfigurację | Niski (zaproszenia z szablonów) | Wysoki (ręczne przypisywanie osoba po osobie) |
| Ryzyko dla bezpieczeństwa | Niskie (domyślnie najmniejsze uprawnienia) | Wysokie (domyślnie za duże uprawnienia) |
Reguła decyzji: Jeśli nie da się ograniczyć kogoś do „tworzenia i czytania" szkicu posta bez nadania mu prawa do „zatwierdzania", narzędzie jest wąskim gardłem.
W Mydrop oparliśmy model uprawnień właśnie na tym pomyśle. Zespoły z setkami profili marek nie miały problemu z brakiem talentu. Problemem były narzędzia, które wciskały wszystkich w uniwersalne role i robiły z tego za duży dług koordynacyjny.
Nie każemy wybierać między szybkością a bezpieczeństwem. Dokument każdego członka zespołu traktujemy jak dowolną mapę zasobów i działań. Dzięki temu skroisz dostęp na miarę dla każdego klienta i współpracownika, bez przebudowy całej struktury konta. Narzędzie ma zniknąć w Twoim sposobie pracy, a zespół ma działać szybko, bez lęku, że coś ważnego się posypie.
Gdzie proste narzędzia zaczynają zawodzić
Gdy agencja prowadzi pięćdziesiąt marek na dwudziestu platformach, klasyczna hierarchia Admin, Edytor, Przeglądający jest nie tylko niewydajna, ale wprost groźna. Pewnie to znasz: klient chce, żeby młodszy grafik tylko wgrywał obrazy, bez publikowania. Albo osoba z działu prawnego ma czytać posty, ale pod żadnym pozorem nie może zaglądać do skrzynki odbiorczej.
Proste narzędzia zmuszają do kombinowania. Robisz z grafika „Admina", żeby miał dostęp do biblioteki mediów, i liczysz, że nie usunie przypadkiem kampanii. To właśnie pułapka rozrostu ról. Nie zarządzasz bezpieczeństwem, tylko arkuszem obejść.
Gdy model uprawnień jest sztywny, cała praca zespołu staje się krucha. Albo ludzie mają więcej dostępu, niż trzeba, albo, co gorsza, nie mogą skończyć zadania bez pisania do prawdziwego Admina przy każdej drobiazgowej zmianie. W ten sposób rodzi się cichy zabójca produktywności agencji: dług koordynacyjny. Każda wiadomość na Slacku z prośbą o hasło, akceptację albo zmianę dostępu to mała porażka całego zestawu narzędzi.
Sprawdzian decyzji: Jeśli zespół spędza więcej niż dziesięć minut tygodniowo na rozmowach o tym, „kto ma dostęp do czego", architektura uprawnień w Twoim narzędziu kosztuje Cię realne pieniądze.
Kryteria wyboru, które naprawdę się liczą
Nie pytaj dostawców, czy mają „własne role". Oczywiście, że mają. Zapytaj raczej: „Czy Wasz model uprawnień pozwala przypisać konkretne działania do konkretnych zasobów dla dowolnej osoby?"
Szukasz systemu, w którym każda część aplikacji (posty, galerie, wątki w skrzynce, analityka, automatyzacje) jest osobnym zasobem z własnym zestawem dozwolonych działań. Tylko tak da się rosnąć i zachować kontrolę.
Oceń następną platformę tą kartą. Jeśli narzędzie jej nie przejdzie, kupujesz sobie po prostu kolejny rok ręcznej roboty.
| Kryterium | Dlaczego ma znaczenie przy skalowaniu | Sygnał ostrzegawczy |
|---|---|---|
| Szczegółowość | Pozwala zablokować delete na postach, a zostawić create i read. |
Oferuje tylko globalne poziomy „Edytor" lub „Współtwórca". |
| Zakres na zasób | Daje dostęp dopasowany do klienta, który widzi wyłącznie materiały swojej marki. | Dostęp „wszystko albo nic" do całej przestrzeni roboczej. |
| Mapowanie działań | Całkowicie oddziela „role" od „uprawnień". | Sztywne role, których nie można zmienić. |
| Audytowalność | Jasno pokazuje, kto może wykonywać wrażliwe działania. | Brak przeglądu „kto co może" dla konkretnej osoby. |
W Mydrop całkowicie zrezygnowaliśmy ze sztywno zakodowanych ról. Korzystamy z dowolnej mapy zasobów i działań w dokumencie członka zespołu, więc nie utkniesz w żadnych „Rolach". Po prostu określasz, co dana osoba może robić, niezależnie od tego, czy to ktoś z agencji, freelancer, czy bezpośredni przedstawiciel klienta. Ty ustawiasz uprawnienia, a system egzekwuje je na poziomie API. To jak różnica między dopasowywaniem kwadratowego klocka do okrągłego otworu a klockiem, który od początku jest kwadratowy.
Nie chodzi o dokładanie coraz bardziej skomplikowanych ról, tylko o to, żeby role przestały mieć znaczenie. Potrzebujesz systemu, który rozumie niuanse prawdziwej pracy agencji, a nie takiego, który każe dopasować się do wąskich, wbudowanych definicji „użytkownika".
Jak Mydrop wspiera ten sposób pracy
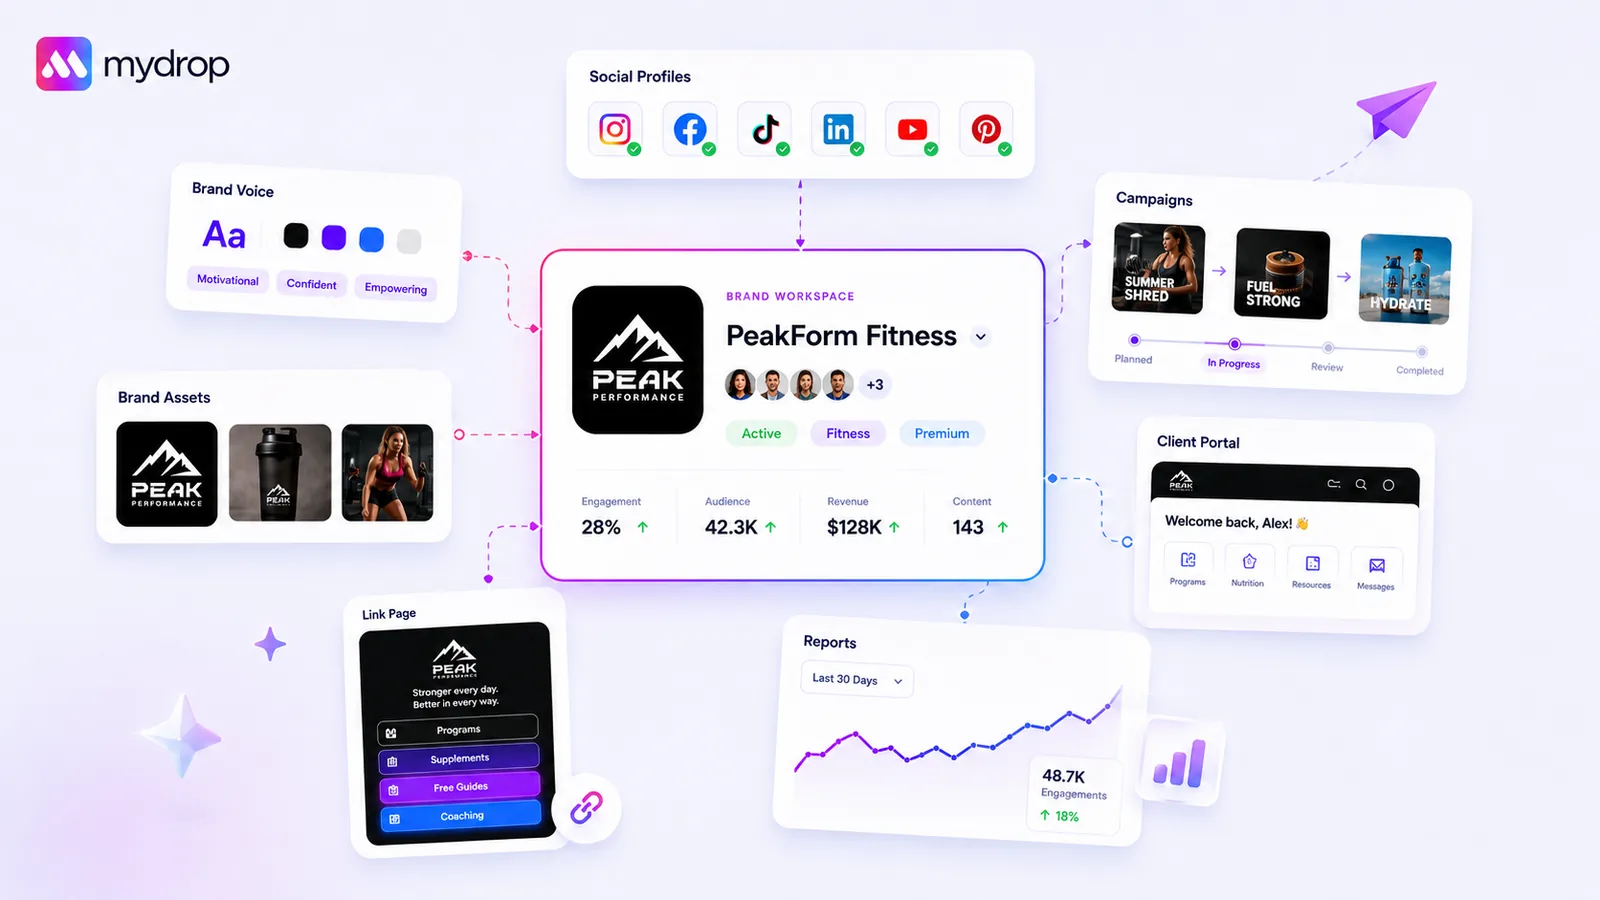
W Mydrop nie traktujemy uprawnień jak sztywnej hierarchii, czyli drabiny, na której ktoś utknął na jednym szczeblu. To płynna mapa oparta na działaniach. Dostęp każdej osoby w zespole jest osobnym obiektem, który sam konfigurujesz, więc to Ty decydujesz, kto czego może dotknąć.
Zamiast na siłę wciskać opiekuna po stronie klienta w gotową rolę „Gość", która nie do końca pasuje, otwierasz jego dokument członka zespołu i dostosowujesz jego mapę zasobów i działań. Klient ma zatwierdzać posty, ale nie widzieć Waszej wewnętrznej analityki? Ustawiasz klucz dostępu posts:approve na true, a analytics:read zostawiasz na false.
Chodzi o to, żeby zniknęły „prośby o dostęp", które spowalniają agencję. Uprawnienia na poziomie zasobu (posty, materiały w galerii, wątki w skrzynce, automatyzacje) dają kontrolę, a przestrzeń robocza nie zamienia się w biurokratyczny labirynt. Gdy pojawia się nowy klient albo nowa faza projektu, nie przekonfigurowujesz globalnych ról. Stosujesz odpowiedni szablon uprawnień i zespół jest gotowy do pracy.
Sprawdzian pracy: Jeśli nowa osoba w zespole musi prosić Cię o dostęp więcej niż raz, struktura uprawnień jest za szeroka. Powinna wynikać z zasobu, a nie ze stanowiska.
Prosta lista kontrolna do wyboru narzędzia
Zanim zdecydujesz się na platformę, zrób szybki audyt pod kątem swoich obecnych wąskich gardeł. Jeśli narzędzie nie przejdzie tych trzech testów, w ciągu pół roku stanie się kolejnym źródłem długu koordynacyjnego.
| Kryterium decyzji | Cel | Odpowiedź będąca sygnałem ostrzegawczym |
|---|---|---|
| Szczegółowość | Czy możesz ograniczać działania na zasób (np. tylko zatwierdzanie postów dla klienta X)? | „Obsługujemy tylko szerokie role (Admin/Edytor)." |
| Dostęp szyty na miarę | Czy możesz nadać jednej osobie unikalne uprawnienia, nie dotykając innych? | „Każdy z rolą Edytora ma ten sam dostęp." |
| Kontrola widoczności | Czy możesz ukryć przed klientami wybrane zasoby (np. notatki wewnętrzne lub budżety)? | „Wszyscy w przestrzeni roboczej widzą wszystkie jej zasoby." |
Lista kontrolna audytu rozrostu uprawnień
Zanim zaprosisz kolejnego interesariusza, sprawdź jego dostęp według tej prostej listy. Unikniesz kont z nadmiarem uprawnień:
- Sprawdzenie zakresu: Czy ta osoba naprawdę potrzebuje dostępu do całej przestrzeni roboczej, czy tylko do folderu jednej marki?
- Sprawdzenie działań: Czy może
createpost, ale nie może goapprove? (Klasyczny bezpiecznik „tylko szkice".) - Sprawdzenie powiadomień: Czy wyłączono jej alerty o procesach, którymi się nie zajmuje?
- Sprawdzenie cyklu życia: Czy jest ustalona data, kiedy dostęp tej osoby ma zostać odebrany albo przejrzany?
Podsumowanie
Rzeczywistość agencji jest chaotyczna, a „idealna" struktura dla zespołu pracującego w dużym tempie ciągle się zmienia. Narzędzia powinny być na tyle elastyczne, żeby ten bałagan udźwignąć, a nie tak sztywne, żeby pękły pod presją tuzina równoległych kampanii. Przestań zarządzać ludźmi przez globalne role, które nigdy do końca nie pasują, i zacznij zarządzać działaniami dzięki szczegółowej kontroli na poziomie zasobu. Gdy patrzysz na faktyczną pracę, a nie na hierarchię, przestajesz być strażnikiem bramy i zaczynasz pomagać ludziom, których masz w zespole.

 Opinia z Google
 Opinia z Trustpilot
 Product Hunt comment





